搜尋

虹科最新文章

HongKe

在此添加您的标题文本

I. 引言:關鍵基礎設施法規下的數據層戰略變革

【虹科洞察】 CEO緊急電郵要求轉賬?可能是假的:企業如何防範商務電郵騙案

“我正在開會,請立即把這筆款項轉到新賬戶。”
“這是一項保密收購,不要聯繫其他人。”
“幫我購買一批禮品卡,把卡號直接發給我。”
這些郵件看似來自公司CEO、CFO或其他高管,措辭簡短、要求緊急,有時還會準確提及真實客戶、供應商或正在進行的業務。但郵件背後的人,可能並不是企業高管,而是一名已經研究該組織多時的攻擊者。
這種攻擊通常被稱爲“CEO欺詐”,更完整的名稱是商業電子郵件入侵(Business Email Compromise,BEC)

一、CEO欺詐與BEC是什麼關係?

CEO欺詐通常是BEC的一種典型形式。
在CEO欺詐中,攻擊者冒充CEO、CFO或其他管理人員,利用其職位權威,誘導財務、人力資源、行政或其他員工執行未經授權的操作,例如:
  • 向攻擊者控制的賬戶轉賬;
  • 修改供應商的收款賬戶;
  • 購買禮品卡併發送卡號;
  • 提交員工工資或稅務資料;
  • 泄露客戶信息、個人信息或內部文件;
  • 繞過正常審批程序處理“緊急機密事項”。
BEC的範圍則更廣。攻擊者除了冒充高管,還可能冒充供應商、律師、客戶、財務人員或其他可信業務聯繫人。
因此,在中文文章中,建議將其表述爲:
商業電子郵件入侵(BEC),也常被稱爲商業電子郵件欺詐;當攻擊者冒充CEO或其他高管實施詐騙時,則通常稱爲CEO欺詐或高管冒充詐騙。
嚴格來說,BEC不一定真的“入侵”了郵箱。攻擊者既可能盜取真實郵箱賬戶,也可能註冊一個與公司域名極爲相似的地址,或者僞造郵件顯示名稱。因此,“商業電子郵件入侵”是行業常用譯法,而“商業電子郵件欺詐”更容易被非技術讀者理解。

二、BEC的破壞力有多大?

BEC被美國聯邦調查局(FBI)稱爲造成財務損失最嚴重的網絡犯罪類型之一。根據FBI互聯網犯罪投訴中心的數據:
 
  • 2025年,FBI共收到24,768起BEC相關投訴,報告損失高達30.46億美元,較2024年的21,442起投訴和27.7億美元損失顯著上升。
  • BEC在2025年所有網絡犯罪損失中排名第二,僅次於投資詐騙。
  • 在2025年報告的BEC損失中,超過3000萬美元與AI技術直接相關。
更令人警醒的是,FBI報告稱2019年BEC/CEO欺詐產生了超過23,000起投訴,造成超過17億美元損失;2016年6月至2019年7月期間,全球因BEC暴露的損失總額超過260億美元。KnowBe4創始人Stu Sjouwerman指出,BEC比簡單的網絡釣魚更難檢測,因爲這些郵件不含惡意軟件,能夠繞過傳統殺毒軟件。

三、爲什麼CEO欺詐如此有效?

BEC並不完全依賴惡意附件或明顯的釣魚鏈接。許多攻擊郵件只有幾行文字,要求收件人轉賬、回覆信息或修改賬戶,因此可能繞過以惡意文件和鏈接爲重點的傳統檢測機制。
它主要利用的是企業日常運營中已經存在的信任關係。
 

1. 利用職位權威

當一封郵件看起來來自CEO或其他高管時,員工可能擔心延誤重要事項,因而不願質疑或拒絕請求。
 

2. 製造緊迫感

“必須馬上完成”“客戶正在等待”“今天下班前處理”等措辭,會壓縮員工思考和核實的時間。
 

3. 強調保密

攻擊者經常聲稱相關事項涉及收購、訴訟、審計或其他機密事務,要求收件人不要與同事討論,從而切斷內部覈驗渠道。
 

4. 模仿真實業務

攻擊者可能通過企業網站、社交媒體、公開新聞和被盜郵箱瞭解組織架構、出差安排、供應商關係、付款週期甚至高管的寫作風格。一旦進入企業郵箱,攻擊者可以監控財務往來和內部交互,研究關鍵人員和轉賬流程,最終發起極具說服力的攻擊。
生成式AI進一步降低了模仿成本。攻擊者可以快速生成語言自然、符合具體行業和人物身份的郵件,還可以結合深度僞造(deep fake)音頻——用AI生成的高管聲音撥打電話,進一步迷惑下屬執行轉賬。

四、BEC不只是“騙財務轉賬”

KnowBe4將常見的CEO欺詐和BEC場景歸納爲多個類別。
 

供應商賬戶變更

攻擊者冒充長期合作的供應商,通知企業“銀行賬戶已經變更”,要求後續款項匯入新賬戶。
 

高管緊急轉賬

攻擊者僞造或控制高管郵箱,要求財務人員緊急執行電匯、付款或禮品卡採購。
 

虛假髮票

攻擊者入侵員工或供應商郵箱,瞭解真實交易後,在付款節點替換髮票或收款賬戶。
 

高管或律師冒充

攻擊者聲稱正在處理收購、訴訟或其他機密事項,以保密和緊急爲由繞過正常審批程序。
 

敏感數據竊取

攻擊者冒充管理人員,要求人力資源、財務或審計部門提交工資表、稅務文件、員工個人信息或客戶數據。
 
因此,BEC的損失不僅包括被騙走的資金,還可能包括數據泄露、身份盜用、法律責任、業務中斷及聲譽損害。

五、BEC與傳統網絡釣魚有何不同?

BEC實際上是網絡釣魚中最爲複雜和高級的一種形態。傳統網絡釣魚通常包含惡意鏈接或附件,依賴技術手段誘騙用戶點擊;而BEC攻擊則完全不同:
 
  • 不含惡意載荷:BEC郵件通常只有純文本,沒有鏈接或附件,因此能輕鬆繞過安全郵件網關和傳統殺毒軟件。
  • 高度針對性:BEC不是廣撒網的垃圾郵件,而是針對特定個人、特定角色的精心設計。
  • 利用真實關係:攻擊者僞裝成收件人已經信任的人——老闆、供應商、同事,而非陌生人。
  • 依賴社會工程:BEC的核心是利用人性弱點——對權威的服從、對緊急情況的反應、對保密要求的遵從。
正如KnowBe4所指出的,98%的網絡攻擊都涉及社會工程,而BEC是最難檢測的網絡釣魚威脅。

六、哪些員工最容易成爲目標?

CEO本人並不一定是最終受騙者。攻擊者通常借用高管身份,向具有資金、數據或系統權限的人員發起攻擊。高風險人員主要包括:
 
  • 財務和會計人員:能夠轉賬、支付發票或修改供應商賬戶;
  • 人力資源人員:掌握員工身份、工資、稅務及銀行信息;
  • 高管及助理:瞭解重要行程、交易和內部決策;
  • IT管理人員:能夠重置密碼、創建賬戶和調整訪問權限;
  • 採購與供應鏈人員:經常處理供應商資料、合同和付款信息;
  • 行政人員:可能負責禮品卡、會議、差旅和臨時採購。
企業在建設防護體系時,不應只對全體員工進行統一培訓,還應針對這些高風險角色安排更貼近實際工作的專項測試和訓練。

七、技術防護爲什麼還不夠?

郵件過濾、多因素認證、域名保護和異常登錄檢測都非常重要,但它們無法獨立解決所有BEC風險。
 
一封BEC郵件可能來自:
  • 被攻擊者控制的真實郵箱;
  • 與公司域名僅相差一個字符的仿冒域名(同形異義字攻擊);
  • 被入侵的供應商郵箱;
  • 沒有鏈接或附件的普通文本郵件;
  • 高管郵箱之外的短信、聊天或語音渠道。
如果郵件來自真實但已被盜的賬戶,內容又符合日常業務習慣,單純依靠技術工具很難判斷請求是否真實。企業還需要建立可靠的業務流程,並讓員工能夠識別異常、主動覈驗和及時報告。

八、如何通過KnowBe4降低CEO欺詐風險?

KnowBe4可以幫助企業把BEC防範從一次性提醒轉變爲持續的“培訓—測試—報告—改進”閉環。
 

1. 開展針對性安全意識培訓

KnowBe4安全意識培訓(SAT)可以幫助員工識別CEO欺詐中的常見心理操縱和異常信號,包括:
  • 突然要求更換收款賬戶;
  • 要求跳過正常審批流程;
  • 使用不尋常的緊急或保密措辭;
  • 發件人地址存在細微差異;
  • 高管的稱呼、語氣或簽名與平時不同;
  • 要求購買禮品卡或發送卡號;
  • 要求提供工資、稅務或個人身份信息;
  • 阻止員工通過電話或當面確認。
培訓的重點不應只是告訴員工“不要點擊”,還應訓練他們在沒有鏈接或附件的郵件中識別身份冒充、異常付款和流程繞過。
KnowBe4提供專門的 “BEC與CEO欺詐概述”移動優先培訓模塊,通過真實案例演示這些攻擊的運作方式,並提供防範措施。此外,培訓內容還涵蓋AI驅動的社交工程和深度僞造技術,幫助員工應對新興威脅。


2. 模擬真實的CEO欺詐場景

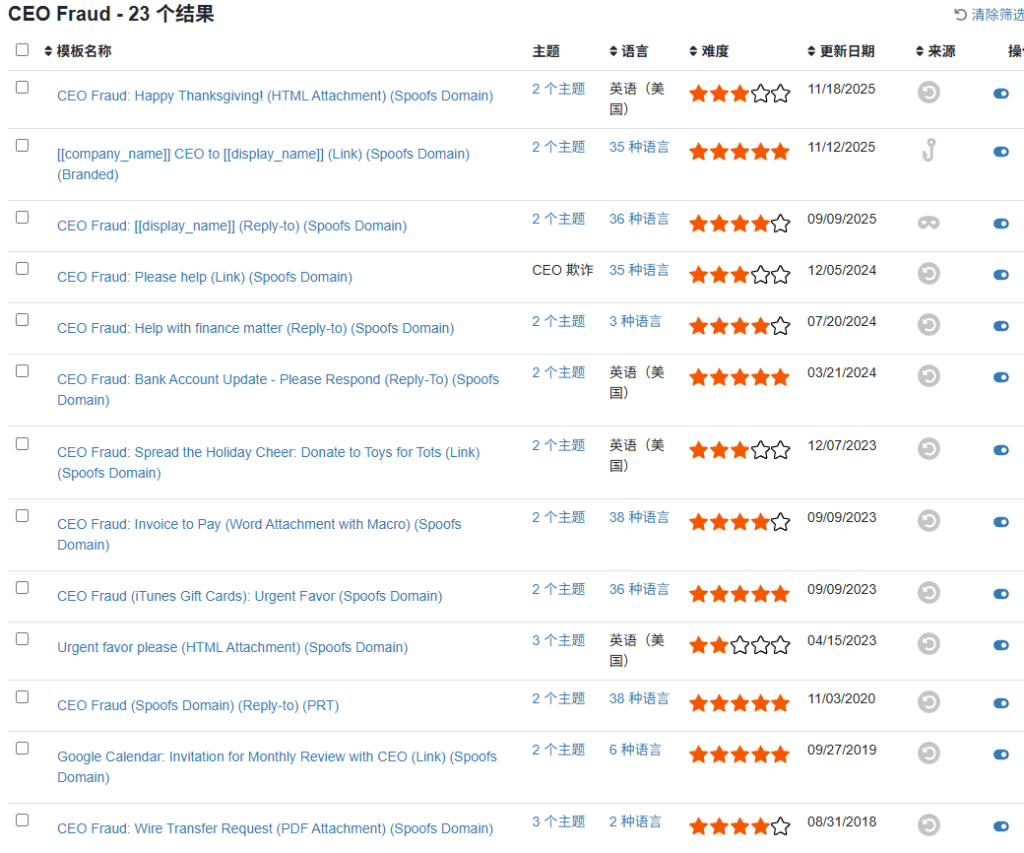
KnowBe4平臺支持創建CEO欺詐或BEC模擬模板。企業可以在受控環境中測試財務、人力資源和其他高風險人員面對高管冒充請求時的反應。
這類測試不一定包含鏈接或附件,還可以通過跟蹤用戶是否回覆郵件,判斷員工是否可能按照攻擊者要求繼續溝通或泄露信息。
KnowBe4的Phishing Reply Tracking(網絡釣魚回覆跟蹤) 功能可以專門測試用戶是否會與“郵件那頭的壞人”互動,記錄用戶是否回覆了釣魚郵件,甚至包括自動回覆中的敏感信息泄露。
企業可以根據真實業務設計測試場景,例如:
  • CEO要求財務人員緊急轉賬;
  • CFO要求修改供應商賬戶;
  • 高管要求助理購買禮品卡;
  • 管理層要求人力資源發送員工資料;
  • 律師以機密交易爲由要求付款;
  • 供應商通知銀行賬戶發生變更。
模擬的目的不是“抓住犯錯的員工”,而是發現流程和認知中的薄弱環節,在真正的攻擊發生前進行糾正。

3. 讓員工能夠一鍵報告可疑郵件

員工發現可疑請求後,需要有一個簡單、明確的報告渠道。KnowBe4的Phish Alert Button(網絡釣魚舉報按鈕) 可以讓用戶直接在郵箱中一鍵報告可疑郵件,並將該郵件從用戶收件箱中刪除以防止後續暴露。
報告機制越複雜,員工越可能選擇忽略郵件或自行刪除。通過一鍵報告,安全團隊可以更快獲得線索,判斷相同攻擊是否已經發送給其他人員,並及時採取處置措施。
 

4. 根據風險實施個性化干預

不同員工面臨的風險並不相同。企業可以結合用戶職位、權限、模擬測試表現和歷史行爲,識別需要重點保護的人員和羣組。
KnowBe4的AIDA(人工智能防禦代理) 能夠根據用戶的培訓歷史、網絡釣魚事件和績效指標,自動爲每個用戶選擇最具針對性和挑戰性的模擬模板。
財務、人力資源、高管助理和IT管理員可以接受更頻繁、更貼近業務的訓練;在測試中表現出較高風險的員工,則可以獲得針對性的補救培訓。
這樣可以避免所有人反覆接受相同內容,也能將安全資源優先投入風險最高的環節。
 

5. 利用技術工具增強檢測

除了培訓員工,KnowBe4還提供專門針對BEC的技術防護層。KnowBe4 Defend平臺利用自然語言處理(NLP) 技術,能夠檢測BEC攻擊中的關鍵信號:
  • 顯示名稱冒充檢測:攻擊者使用與內部員工相同的顯示名稱但來自外部域,這在移動設備上尤其難以識別。
  • 同形異義字攻擊檢測:識別使用相似字符(如c0mpany.com代替company.com)的仿冒域名。
  • 語言分析:檢測郵件中用於製造緊迫感、要求保密或勸阻收件人通過其他渠道覈實的“可信度陳述”。
  • 高管冒充檢測:通過NLP識別攻擊者是否在僞裝成CEO等可信且重要的發件人。
行爲式AI還會檢查上下文信號,如異常的寫作風格或域行爲,捕捉零日網絡釣魚和無載荷BEC攻擊——這些都是靜態系統容易遺漏的威脅。
 

6. 衡量行爲是否真正改變

企業不應只統計有多少員工完成了課程,還應關注:
  • 用戶是否能夠識別高管冒充郵件;
  • 面對異常付款請求時是否進行了二次覈驗;
  • 可疑郵件報告率是否提高;
  • 模擬BEC郵件的回覆率是否下降;
  • 高風險羣體的風險評分是否改善;
  • 相同類型的錯誤是否重複發生。
只有當員工行爲和業務流程發生改變,安全意識項目才真正發揮作用。

九、企業還需要建立哪些流程控制?

培訓和模擬測試必須與技術及業務控制結合。
 

對付款請求進行獨立覈驗

任何新增或變更收款賬戶的請求,都應通過郵件之外的渠道確認。覈驗時應使用企業通訊錄或既有聯繫方式,不要使用可疑郵件中提供的電話號碼。
 

對高風險交易實行雙人審批

超過特定金額的轉賬、禮品卡採購和敏感數據導出,應至少由兩名授權人員審覈。
 

不允許“緊急”成爲繞過流程的理由

企業應明確規定,無論請求來自誰,緊急、保密或高管授權都不能替代正式審批。
 

保護郵箱和身份

對高管、財務、人力資源和IT賬戶啓用多因素認證,監控異常登錄、自動轉發規則及郵箱權限變化。
 

加強域名和郵件保護

部署SPF、DKIM和DMARC,監控仿冒域名,並對外部郵件、顯示名稱欺騙和近似域名進行標記。
 

控制公開信息

減少在官網和社交媒體上公開高管行程、組織關係、財務職責、供應商信息及員工聯繫方式,降低攻擊者偵察和定製話術的能力。

十、如果已經發生轉賬,時間至關重要

如果員工已經響應了BEC請求或完成付款,企業應立即:
 
  1. 聯繫付款銀行,請求召回、凍結或攔截資金;
  2. 通知收款銀行及相關支付機構;
  3. 保存郵件、郵件頭、聊天記錄、電話號碼、賬戶和交易信息;
  4. 隔離並保護可能被入侵的郵箱賬戶;
  5. 重置相關憑據,檢查多因素認證和郵箱轉發規則;
  6. 調查是否還有其他賬戶、供應商或客戶受到影響;
  7. 通知管理層、法務、保險機構及相應執法機關;
  8. 根據適用法律評估數據泄露和監管通報義務;
  9. 將事件信息快速共享給員工,防止攻擊繼續擴散;
  10. 根據調查結果完善付款流程、技術控制和人員培訓。
資金一旦被轉移到其他賬戶或兌換爲其他資產,追回難度會迅速增加,因此企業必須提前制定BEC事件響應流程,而不是在事件發生後才臨時尋找聯繫人。

十一、防範CEO欺詐,關鍵是讓員工敢於覈實

CEO欺詐之所以成功,往往不是因爲攻擊者掌握了多麼複雜的技術,而是因爲員工不敢質疑一個看似來自高管的請求。
企業需要建立一種明確的安全文化:面對異常付款、賬戶變更和敏感信息請求,員工暫停操作、電話確認或當面覈實,不是拖延工作,而是在保護公司。
 
KnowBe4的價值,在於通過持續培訓、真實場景模擬、便捷報告和風險衡量,把“提高警惕”轉化爲可以練習、檢驗和持續改進的行爲。
 
正如KnowBe4創始人Stu Sjouwerman所說:“員工需要知道,他們可能無法識別一封精心製作的魚叉式網絡釣魚郵件,即使它看起來像是來自老闆或同事。新型安全意識培訓可以教會員工如何覈實潛在的非法請求,即使它們看起來像是來自可信來源。
 
技術控制可以攔截一部分欺詐郵件,業務流程可以限制單次錯誤造成的損失,而經過訓練並願意主動覈驗的員工,則是阻止CEO欺詐完成最後一步的關鍵防線。

其他文章

虹科乾貨

【虹科洞察】香港金管局防騙清單揭示企業盲點:金融業界為何需要 KnowBe4 式網絡安全意識培訓

香港金管局「小心騙徒!」防騙清單持續更新,揭露騙徒冒認銀行、偽冒網站、電郵與 App,釣魚攻擊日趨工業化,香港主流銀行幾乎全被仿冒。單靠防火牆與郵件閘道器,難以攔截繞過技術檢查的社會工程學攻擊;真正被利用的是人的緊迫感與信任。KnowBe4 式網絡安全意識培訓以「評估、培訓、演練、反饋」閉環,透過模擬釣魚、微學習、即時輔導及量化報告,持續提升員工警覺,把員工由最薄弱環節變成第一道防線。

閲讀更多
虹科乾貨

【虹科洞察】1356億美元出海盛宴背後,一個數據漏洞可能清空所有努力

全球跨境出海市場規模高達 1356 億美元!但在生鮮、醫藥與敏感高價值產品出海過程中,環境監測與數據合規漏洞正成為企業的致命傷。一個數據中斷或溫度超標漏洞,可能導致整批貨物銷毀與天價罰款。本文深度剖析出海供應鏈三大數據風險,並介紹虹科 ELPRO 企業級數據記錄與冷鏈監測解決方案。

閲讀更多

聯繫虹科幫您解決難題

Let's have a chat