虹科案例
【虹科方案】 遠距醫療新常態:AR 智能眼鏡如何重塑遙距會診與手術協作流程?
虹科 AR 遙距會診方案結合 Vuzix 輕量級智能眼鏡與 S Med 遠端平台,實現高清第一視角實時共享與免手持語音操作。遠端專家可即時凍屏標註與放大病灶,有效突破地理限制並提升緊急救治與手術協作效率。立即了解 AR 智慧醫療導引與實際應用!
一封看似由管理層發出的付款電郵、一則要求重新登入帳號的 WhatsApp 訊息,或是一個極度逼真的視像會議邀請,都可能成為黑客入侵企業網絡的起點。生成式人工智能(Generative AI)顯著降低了社交工程與釣魚攻擊的門檻。攻擊者能快速模仿香港在地常用的書面語、品牌語氣及內部溝通習慣,並透過電子郵件、短訊(SMS)、社交平台及即時通訊軟件精準接觸員工。即便企業已部署防火牆、端點偵測與回應系統(EDR)及郵件安全閘道(Email Security Gateway),依然難以完全阻斷利用人際信任、急迫感及權限審批流程發動的網絡釣魚與社交工程攻擊。
因此,企業管理層與 IT 資安團隊需要處理的已不單是「員工是否有完成培訓」,而是三個更關鍵的實質問題:
KnowBe4 安全意識培訓平台,正是協助企業將資安培訓、模擬釣魚攻擊、員工主動報告、風險評估及即時提醒整合為一個持續運作與優化的改善迴圈。
截至 2026 年上半年,香港網絡安全事故協調中心(HKCERT)共接獲 8,358 宗網絡安全事故報告,其中 5,305 宗涉及網絡釣魚(Phishing),佔整體事故約 63%,較 2025 年同期大幅增加約 25%。這些官方數據充分顯示,網絡釣魚攻擊並未因企業加大技術防範投資而消失,反而持續透過更多元化的渠道滲透企業用戶。
此外,Verizon《2026 年數據外洩調查報告》(Data Breach Investigations Report)亦指出,在金融及保險業的已確認資料數據外洩事件中,65% 涉及人為因素(Human Element);常見的初始入侵途徑包括系統漏洞利用、網絡釣魚以及被盜用的登入憑證。這比早期引用數據中的「74%」更符合 2026 年最新市場環境與產業實際情況。
針對香港及東南亞企業,以下幾類常見的攻擊情境尤其需要高度警惕:
攻擊者冒充企業行政總裁(CEO)、財務總監(CFO)、合作供應商或專業顧問,要求財務或行政員工變更收款銀行帳戶、處理緊急外匯轉帳,或交付敏感交易與客戶數據。此類詐騙訊息通常刻意營造「高度保密」、「管理層已特別批准」或「必須於今日內完成」等急迫語氣,強迫員工繞過標準的內部審核程序。
攻擊者偽造銀行、物流快遞、雲端服務平台、Microsoft 365 或其他企業常用工具的登入通知,誘騙員工輸入企業帳號密碼、多重認證碼(MFA)或一次性密碼(OTP)。黑客一旦奪取帳號控制權,便會利用真實的企業電郵帳號發送詐騙訊息,進一步欺詐內部同事、客戶及供應商夥伴。
香港證券及期貨事務監察委員會(證監會 / SFC)於 2025 年發佈的網絡釣魚防禦通函中特別強調,曾有客戶收到偽冒持牌法團的釣魚短訊,在虛假網站輸入登入憑證後,導致帳戶遭未經授權操控及非法交易。
網絡攻擊已不再局限於傳統電子郵件。攻擊者往往先在 LinkedIn 等職涯社交平台收集目標企業的組織架構與匯報關係,再透過 WhatsApp、電話語音、短訊(SMS)乃至視像會議建立信任關係。若員工僅接受過「如何識別釣魚電郵」的單一培訓,在面對跨渠道的社交工程陷阱時便極易忽視相同的風險訊號。
員工若將客戶個人資料、商業合約、財務數據、系統程式碼或內部機密文件直接輸入未經授權的公共 AI 工具,極易引發資料管治、商業保密及個人私隱合規風險。解決此項問題絕非單靠宣導「禁止使用 AI」即可落實;企業必須制定清晰的 AI 使用範疇政策、數據分類指引、已核准工具清單,並配合符合實際日常工作情境的資安培訓。
香港並沒有一項適用於所有企業、規定每名員工必須完成固定時數網絡安全培訓的統一法例。實際要求取決於企業所屬行業、持牌狀況、處理的數據資料、業務風險及相關監管規定。
因此,企業在官網或合規文件中,不宜籠統聲稱所有香港企業均被法例強制要求定期進行模擬釣魚測試。更準確的定位是:企業需要按其法律及監管責任,採取與風險相稱的人員、流程及技術防禦措施,並保留足夠記錄證明相關措施得到切實落實。
根據《個人資料(私隱)條例》下的保障資料第 4 原則(Data Protection Principle 4),資料使用者必須採取所有切實可行的步驟,保障個人資料免受未經授權或意外的查閱、處理、刪除、喪失或使用。
條例本身並未指定企業必須採購特定類型的培訓平台,但香港個人資料私隱專員公署(PCPDO)的指引建議機構建立完善的數據處理政策與程序,並定期提醒員工遵守。換言之,安全意識培訓是整體數據保安控制體系的一部分,而非完成一次課程便能自動證明合規。
香港金管局推行的 Cybersecurity Fortification Initiative 2.0(CFI 2.0) 以網絡韌性評估、專業發展及威脅情報共享為三大核心支柱,適用於認可機構。2026 年,金管局亦就人工智能增強型網絡威脅(AI-enhanced Cyber Threats)發出有關強化網絡韌性的通告,反映銀行業需要持續檢視現有管控能否應對新一代攻擊。
需要特別釐清的是,網絡安全專業資歷架構(ECF-C)主要面向在認可機構擔任指定網絡安全職能的相關從業員,並非全體銀行員工的通用安全意識培訓時數規定,且 ECF-C 本身並非強制發牌制度。
證監會要求持牌法團(Licensed Corporations)維持與其規模、業務及風險相稱的內部監控。針對遙距工作(Remote Working)安排,證監會明確提出應向內部系統使用者提供適當的網絡安全培訓,並定期發出有關釣魚、勒索軟件(Ransomware)及安全遙距連線的提醒。
對持牌法團而言,培訓紀錄、模擬演練結果和後續改善措施,可以成為證明內部監控持續運作的資料之一;但最終是否符合監管要求,仍須由機構按自身業務及適用規定作出評估。
不少企業已安排年度網絡安全課程,但日常事件仍然重複發生。問題通常不在於完全沒有培訓,而在於培訓與實際風險之間存在距離。
通用課程可能只講解「不要點選陌生連結」,卻沒有涵蓋財務部收到更改收款帳號要求、人力資源部收到虛假履歷附件,或客戶服務人員被要求交出一次性密碼(OTP)等具體情境。
有效培訓應按員工職能調整內容。例如,財務及採購團隊需要重點認識付款詐騙和供應商電郵帳號被入侵(VEC)的情況;管理層及行政助理則需要練習處理高層冒充(BEC)、保密要求及緊急指令。
「98% 員工完成課程」只能證明課程被開啟及完成,不能說明員工面對真實攻擊時會如何行動。
企業還應觀察模擬釣魚失敗率、可疑訊息報告率、重複犯錯情況、不同部門的風險差異,以及培訓後的改善趨勢。
若員工在模擬演練或日常工作中出現高風險行為,傳統培訓缺乏即時的情境化提醒與二次引導。有效的體系應能在事件發生的當下提供點對點的微培訓(Just-in-Time Training),並將高風險用戶自動納入強化演練流程。
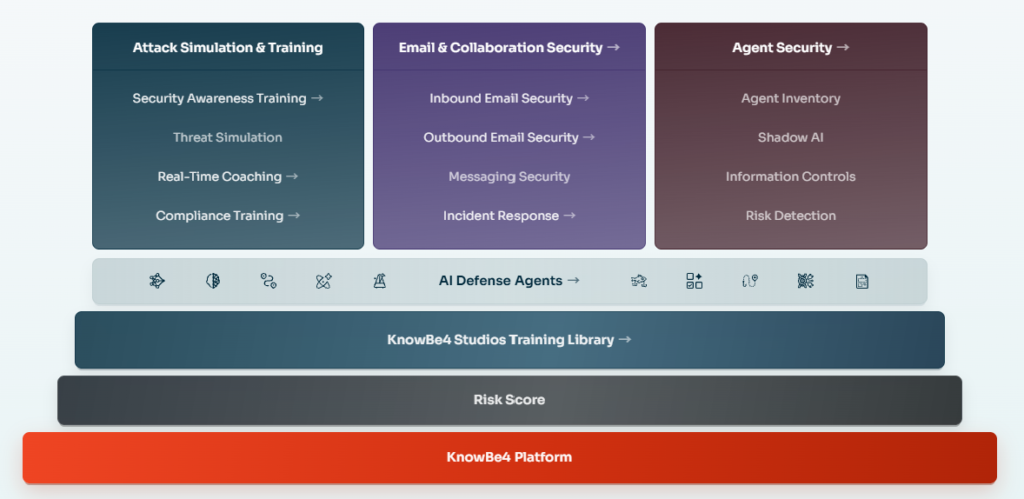
提供包括繁體中文(香港在地語境及東南亞多國語言)在內的大量專業課程與模擬釣魚範本,確保培訓內容貼近企業的日常工作語言與文化背景。

支援排程化與自動化的模擬釣魚演練,即時量度員工在真實社交工程威脅下的警覺度,精準找出企業內部的防禦漏洞。
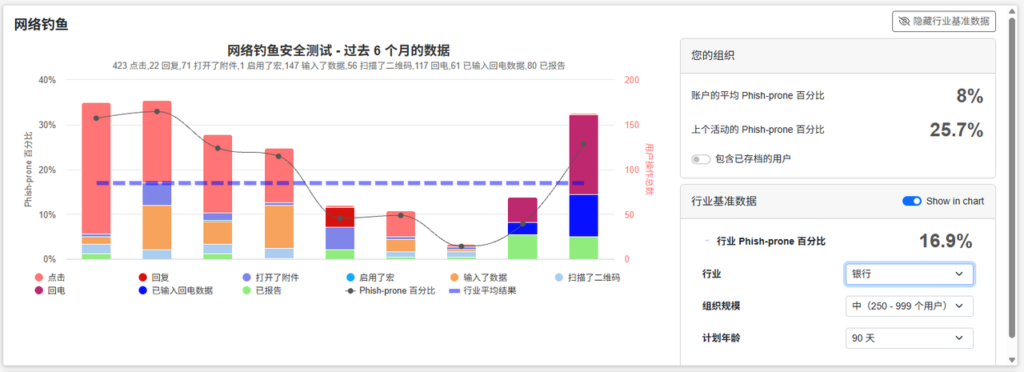
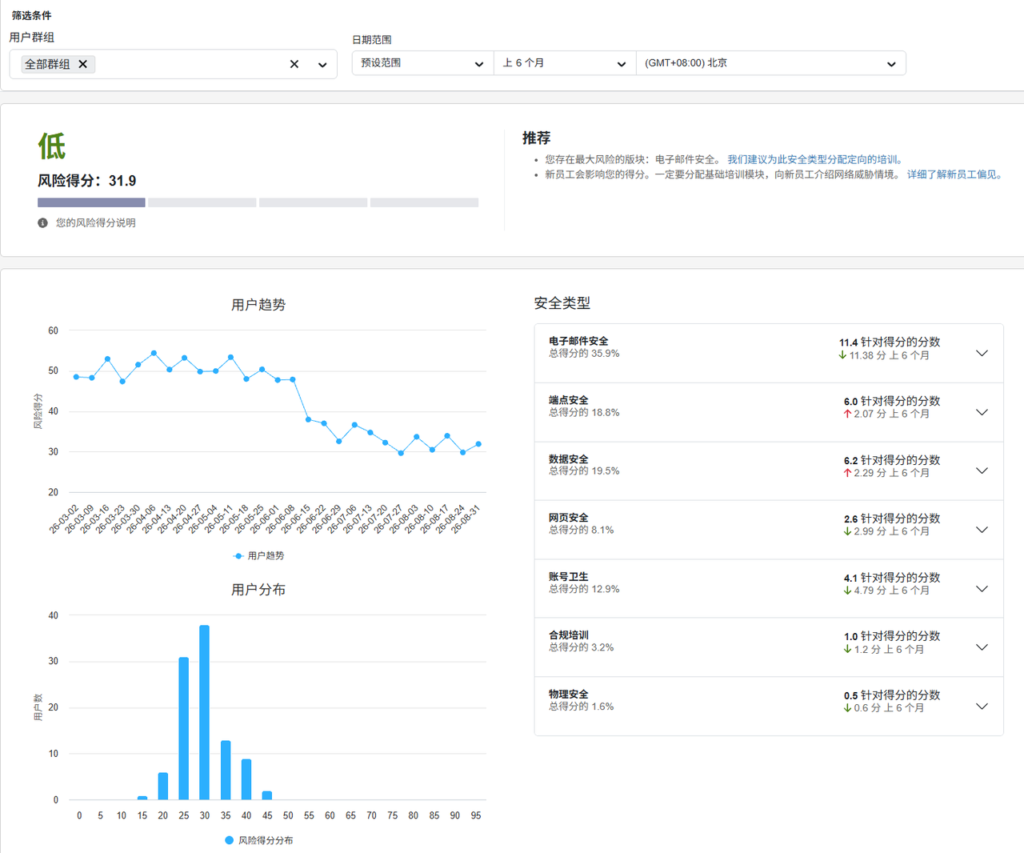
透過去中心化與大數據分析,針對不同部門、角色及個人計算人因風險分值(Human Risk Score),幫助 IT 資安團隊將防禦資源優先投注於最高風險的節點。
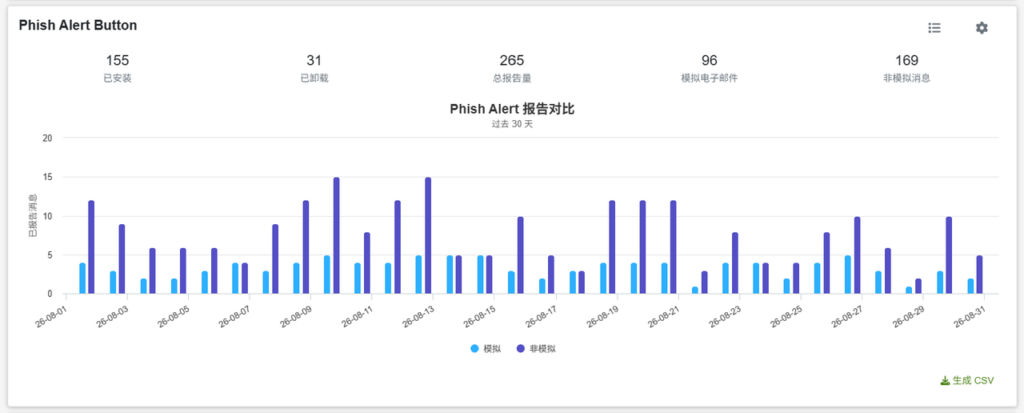
透過一鍵舉報插件(Phish Alert Button),員工可直接在 Outlook、Gmail 或流動端通報可疑電郵,將「員工是最大漏洞」轉變為「員工是第一道防禦防線」。
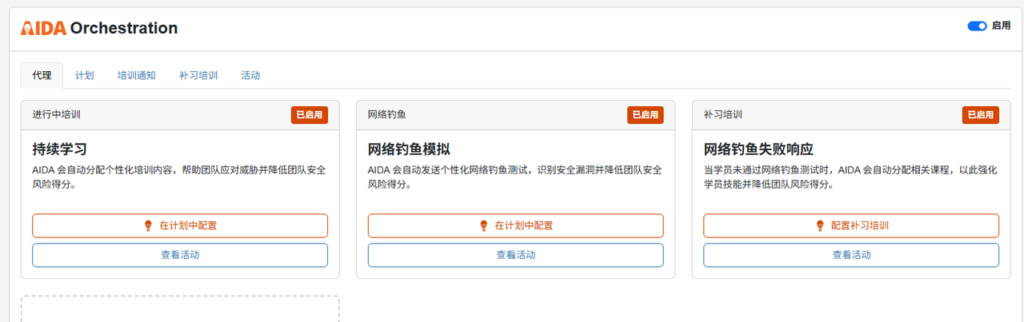
利用 AI 智能導航(AIDA)自動分析演練結果,針對不同風險層級的員工自動分派個人化培訓課程,大幅降低 IT 及 HR 團隊的營運與行政成本。
自動生成符合董事會、外部審核員及監管機構(如 HKMA、SFC、PCPDO)要求的詳細報告,清晰展現企業在降低人因風險與落實合規方面的成效。

在生成式 AI 使社交工程攻擊日益複雜的環境下,網絡安全不再只是 IT 部門的技術問題,而是全公司員工的行為管理課題。建立持續的人因風險管理迴圈,才能切實守護企業的數位資產與商業信任。
虹科 AR 遙距會診方案結合 Vuzix 輕量級智能眼鏡與 S Med 遠端平台,實現高清第一視角實時共享與免手持語音操作。遠端專家可即時凍屏標註與放大病灶,有效突破地理限制並提升緊急救治與手術協作效率。立即了解 AR 智慧醫療導引與實際應用!

黑客瞄準醫療機構!IBM報告指醫療數據洩漏成本高達742萬美元。本白皮書剖析遙距醫療、AI智能體提示詞注入風險及 KnowBe4 網絡安全培訓,助香港醫療機構築牢安全防線。

深入解析 2015 款平治(Mercedes-Benz)E260L 引擎無法起動與起動馬達不工作故障。示範如何運用 Pico 汽車示波器分析 CAN E 總線波形,精準鎖定 CAN L/H 對地短路及防碰撞控制模組 A90 進水問題,提供專業 B2B 汽車電路與 CAN Bus 診斷解決方案。