搜尋

虹科最新文章

HongKe

在此添加您的标题文本

I. 引言:關鍵基礎設施法規下的數據層戰略變革

【虹科洞察】 香港金管局防騙清單揭示企業盲點:金融業界為何需要 KnowBe4 式網絡安全意識培訓

你收到過這樣的簡訊或電郵嗎?”您的賬戶有異常轉賬,請點選連結確認,否則網上轉賬服務將被暫停。”發件人顯示是某家知名銀行,連結看起來也像模像樣。香港金融管理局(金管局)在其「小心騙徒!」專題頁面上反覆強調一條監管底線:銀行不會透過簡訊或電郵中的超連結,引導客戶到網站或 App 進行交易,更不會借連結索取登入密碼、一次性密碼等敏感資料。
 
換句話說,凡是讓你”點連結、填密碼”的銀行訊息,幾乎都可以直接判定為釣魚。但為什麼這種老套的騙局至今仍然橫行?答案藏在金管局持續更新的那份欺詐清單裡。

一、騙子的"銀行"越做越真:一份持續更新的欺詐清單

「小心騙徒!」頁面是金管局面向公眾的反詐教育欄目,其核心板塊是一份名為《欺詐銀行網站、偽冒電郵及類似詐騙事件》的公開清單:金管局把各銀行(及金管局自身)就欺詐事件釋出的警示新聞稿,按日期彙總成一張大表,逐行列出發出日期、被冒用機構、騙案類別(附新聞稿連結)、涉案網址。它不是一套實時告警系統,而是一份持續收集、定期更新的告警歸檔—— 每當有銀行發現新的欺詐網站、釣魚郵件或偽冒 App,就會發布新聞稿並納入此表,供公眾隨時查閱核驗。細讀這份清單,可以看到幾個現象:
 
第一,更新頻率高、時間跨度長。 最新條目已排到 2026 年 8 月,且幾乎每週都有新增,往回則覆蓋多年——騙子從沒有”收手”的時候。
 
第二,香港主流銀行幾乎全部都被仿冒。 滙豐、中銀香港、渣打、東亞、星展、華僑銀行、上海商業銀行、創興、集友、中信銀行國際、交通銀行(香港)、建行亞洲、工銀亞洲、眾安銀行、螞蟻銀行、富融銀行、大新銀行、富邦銀行、理慧銀行……連同瑞士寶盛、瑞士盈豐等國際私人銀行和新加坡銀行,都曾出現在被冒名的名單上。
 
第三,騙案類別越來越”全”。 除欺詐網站和網上銀行登入頁面外,還有偽冒電郵、釣魚簡訊與即時訊息、偽冒手機 App、偽冒社交媒體賬戶與帖文。例如中信銀行(國際)名下出現過名為”信銀國際跨境服務”的偽冒微信賬戶;新加坡銀行有偽冒的 TikTok 賬戶;大新銀行的欺詐帖文偽裝成 Facebook 廣告;眾安銀行被冒用開發了一款名為”ZA Repay”的偽冒 App;星展銀行的釣魚郵件發件地址則偽裝成”@dbsportal.com”這類看似官方的域名。
 
第四,詐騙已經”流水線化”。 2026 年 8 月 10 日這一天,上海商業銀行、創興銀行、華僑銀行、集友銀行的”欺詐網站及網上銀行登入頁面”告警,全部指向同一組域名——carousellref[.]money-receive[.]funcarousell[.]money-receive[.]fun 下的同一條路徑。同一套仿冒登入頁面,換上不同銀行的品牌標識就能批次投放,這正是”工業化釣魚”的典型特徵:一次建站,全行業”複用”。
 
第五,清單專門用防誤點格式展示網址。 涉案網址一律寫成 carousell[.]xxx 這種把點號替換成 [.] 的形式,就是防止讀者複製後誤入陷阱——連”公示壞人”這件事,都做得足夠小心。

二、數字背後:釣魚攻擊增長有多快

金管局與香港銀行公會 2021 年 7 月釋出的新聞稿給出了一組直觀資料:2021 年上半年,香港銀行偵測到的可疑網站、移動應用、釣魚簡訊和電郵共 169 宗,較 2020 年同期的 69 宗大幅增加 145%;受影響的銀行客戶達 111 名,涉及金額約 2,200 萬港元
 
這份資料還只是”被銀行偵測到”的部分。釣魚攻擊的真實規模,通常遠大於披露的數字——因為大量郵件在員工點選之前,根本不會被上報。

三、金管局"解剖"釣魚郵件:五個特徵,和一個容易被忽略的細節

為幫助公眾識別,金管局專門拆解了偽冒電郵,總結出五項常見特徵
 
  1. 沒有具體的收件人姓名——未具名群發,廣撒網;
  2. 發件人偽裝——顯示的姓名和郵箱地址可能與銀行真實資訊完全一致,但賬號已被仿冒;
  3. 製造緊迫感——內容涉及”重要事項”,如大額轉賬通知、要求啟用新安全功能,否則服務將被暫停,逼你儘快點選;
  4. 連結名不副實——螢幕上顯示的是銀行網址,滑鼠懸停後才露出真實指向的域名;
  5. 存在破綻——偶有語法或拼寫錯誤。
其中最容易讓人放鬆警惕的是第三點:偽造的”重要通知”天然帶緊迫感,而人一旦著急,就會跳過驗證步驟。金管局還特別提醒:即使郵件末尾印著銀行的電話號碼,也不要直接撥打——要自行透過銀行官網、實體信件等官方途徑找到客服熱線核實;因為駭客常常會在偽冒郵件的尾部加上一段”安全提示”,讓整封假郵件看起來更專業、更可信。

四、不只是郵件:簡訊、電話與信用卡的攻防

釣魚的載體遠不止郵件。金管局的防騙錦囊覆蓋了簡訊、電話和信用卡場景:
 
  • 簡訊:聲稱來自銀行、要求透過連結登入或輸入個人資料的簡訊,幾乎都不是銀行發的。銀行不會用簡訊或電郵連結引導客戶交易,也不會以預錄語音電話致電客戶;詐騙分子還常以”+852″字頭偽造本地來電,讓來電號碼看起來”正規”。
  • 信用卡:卡號、有效期、卡背保安碼和一次性密碼(OTP)是騙子的核心目標。金管局提醒,提供信用卡資料做授權交易前,要先確認商戶和網頁的真偽(可查警方”防騙視伏器”);收到 OTP 簡訊時要核對交易類別、商戶名稱、金額和貨幣,並小心手機”自動填寫”功能被利用;繫結 Apple Pay、Google Pay 後會收到銀行通知,如非本人操作應立即聯絡髮卡銀行——因為繫結成功後,後續小額電子支付可能不再要求輸入 OTP。
  • 日常習慣:定期查閱交易記錄和月結單;發現可疑或未經授權的交易,不論金額大小立即通知髮卡銀行;遺失信用卡或懷疑資料被盜用時,馬上通知銀行並報警。
這些看似瑣碎的提醒,背後是真實的損失教訓——在”輸入一次密碼”到”完成交易”之間,往往只有幾秒鐘的決策視窗。

五、監管與行業的反擊:一場持續多年的"全民教育"

面對不斷翻新的騙局,香港監管機構採取的是”告警 + 約章 + 教育“的組合拳:
 
  • 告警:金管局要求銀行發現欺詐網站、偽冒電郵等事件後,迅速釋出新聞稿通知客戶並上報;「小心騙徒!」頁面正是這套告警機制的公開出口。
  • 約章:2023 年 6 月,金管局聯同香港銀行公會推出《保障消費者防詐騙約章》,參與機構承諾透過官方網站、App 等渠道向公眾傳遞防騙提醒,提供可核實的聯絡渠道,併為前線員工提供培訓。
  • 教育:從 2021 年起,金管局與銀行公會持續推廣”數碼KEY 睇緊啲,撳LINK前要三思”的防騙口號;警方推出”防騙視伏 App”(Scameter+)供公眾查詢可疑連結,配合”全城反詐大抽獎”等活動擴大覆蓋面;金管局官網還上線了一批反詐短片,主題覆蓋網戀投資騙案、求職匯款騙案、刷單賺傭騙案、網路釣魚攻擊、網上投資騙案等,把防騙知識做成了”內容產品”;香港銀行同業結算有限公司也釋出提醒,呼籲公眾慎防偽冒網站。
監管的力度不可謂不大,公眾教育也不可謂不勤。但一個尷尬的事實是:騙局沒有因此減少,反而更隱蔽、更工業化。原因在於,所有防線最終都要落到”人”的判斷上——而人,恰恰是攻擊者最擅長突破的環節。

六、騙子攻擊的不是系統,是人

把金管局清單上的案例串起來看,會發現一個共同點:無論是偽冒登入頁面、釣魚郵件還是偽冒 App,技術上的”漏洞”其實很少,真正被利用的是人的心理——緊迫感、信任感、從眾心理、對”官方渠道”的天然信任。防火牆和郵件閘道器可以攔截已知威脅,卻攔不住一條”恰好透過所有技術檢查”的精心偽裝。
這正是社會工程學的本質:繞過機器,直攻人心。而對抗社會工程學,唯一的規模化手段,就是讓每個人都具備識別和抵制的本能——這需要系統化、持續化的訓練,而非一年一次的安全講座。

七、KnowBe4:把員工從 "最薄弱環節" 變成 "第一道防線"

這正是全球最大的安全意識培訓與模擬釣魚平臺 KnowBe4 所做的事情。KnowBe4 由 Stu Sjouwerman 於 2010 年創立,目前全球超過 70,000 家機構採用;曾被稱為 “世界頭號駭客”、後轉型為白帽安全顧問的凱文・米特尼克(Kevin Mitnick)長期擔任公司首席駭客官(Chief Hacking Officer),並親自參與設計了經典的《Kevin Mitnick 安全意識培訓》(KMSAT)課程。
它的方法論並不神秘,卻是一套完整的閉環:評估 → 培訓 → 演練 → 反饋,迴圈往復,把 “安全教育” 從一年一次的講座,變成持續運轉的人防機制。
 

第一步:基線評估 —— 先給組織做一次 “人防體檢”

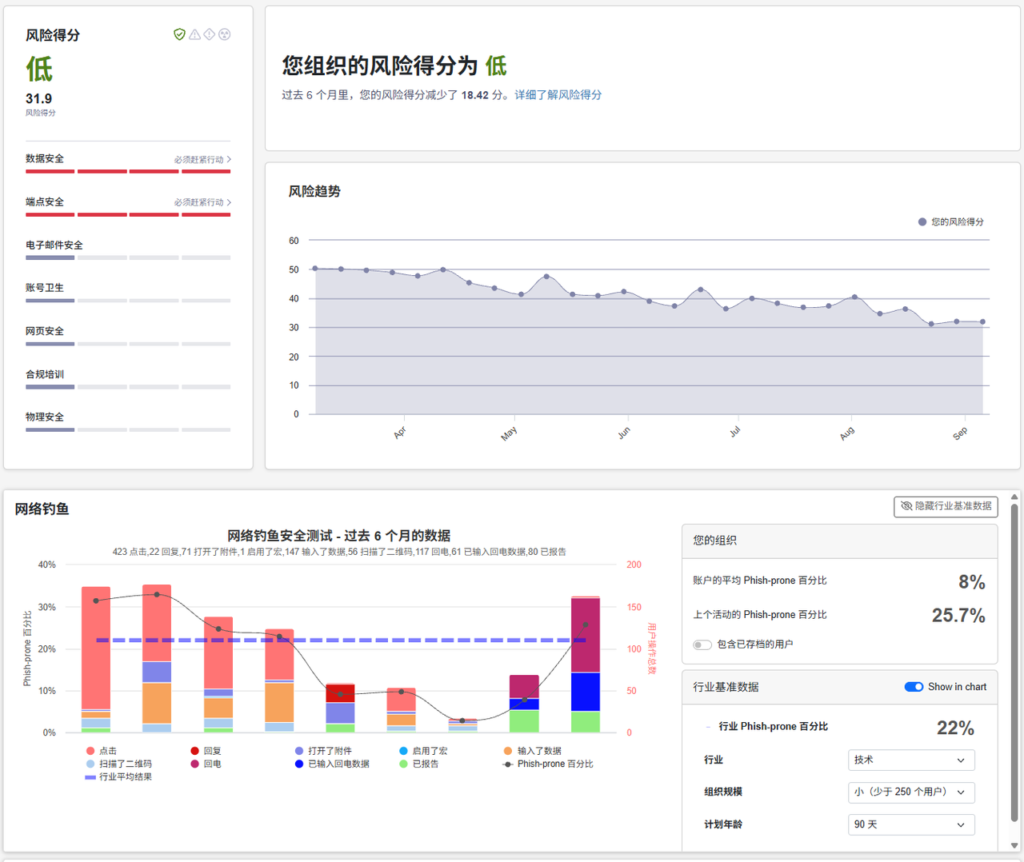
在培訓開始前,KnowBe4 會先用一次(或多次)模擬釣魚攻擊,測出組織的可釣魚比例(Phish-prone Percentage)—— 也就是在沒有任何干預的情況下,有多少員工會點選釣魚連結或輸入憑證。KnowBe4 這個數字就是企業的 “人防基線”:有的組織第一次測試就超過三成,意味著每三個員工裡就有一個可能把公司大門開啟。有了基線,後續的每一次培訓效果都有了可對比的刻度。
 

第二步:分層培訓 —— 把安全意識做成 “微學習”

KnowBe4 擁有全球最大的安全意識培訓內容庫,包含超過 1,000 個課程模組:互動式課件、短影片、遊戲、海報、員工簡報等,並內建 “模組商店(ModStore)”,可按員工崗位和風險畫像選課。SecurityTrainingWorks 課程大多拆成 5–10 分鐘一節的微學習單元,覆蓋網路釣魚、社會工程學、勒索軟體、密碼安全、資料保護等主題,不佔用大量工作時間;培訓任務可以自動排期、自動催辦,未完成者會收到跟進提醒 —— 把 “組織要求” 變成 “系統自動執行”。

第三步:持續演練 —— 用 “安全地釣一次” 換真實免疫力

這是 KnowBe4 最核心的環節。平臺內建數千套貼近真實的釣魚郵件模板,支援無限次模擬演練,還可以根據員工個人資訊定製定向釣魚(魚叉式釣魚)場景、模擬惡意附件、追蹤員工是否回覆郵件並洩露資訊。MNCCC 員工 “中招” 後,系統立即彈出即時教育頁面,告訴他剛才錯過了哪些破綻 —— 不是懲罰,而是把一次錯誤變成一堂定製化小課。更重要的是,KnowBe4 的 PhishER 模組還能把員工在真實攻擊中上報的 “野釣” 郵件自動轉化為模擬演練素材,讓訓練始終跟上真實威脅的更新速度。
 
香港金管局清單上那些 “假銀行網站”” 假登入頁面 “”轉賬確認通知”,在這裡就是員工的練習場 ——先被安全地釣過一次的人,才最懂得躲開真魚鉤

第四步:量化反饋 —— 讓 “人的風險” 變得可向董事會彙報

培訓與演練的每一步都會沉澱為資料:可釣魚比例的變化、各團隊的失手率、釣魚郵件的上報率、技能考核得分、安全文化調查結果。KnowBe4 用這些指標生成風險評分和趨勢報告,把 “員工容易上當” 這種模糊感覺,變成可衡量、可追蹤、可彙報的人為風險指標 —— 安全負責人可以據此證明投入產出,也能精準定位哪個部門最需要補課。

更進一步:SecurityCoach 實時輔導,把教育嵌進工作流

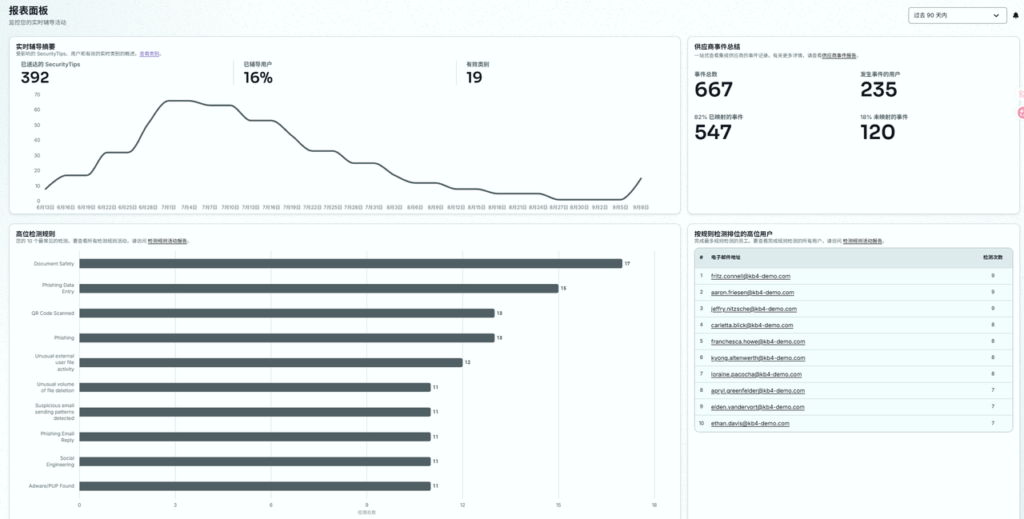
除了 “定期演練”,KnowBe4 還提供實時輔導模組 SecurityCoach:透過 API 與企業現有的安全產品整合,當系統檢測到員工觸發風險行為(如訪問高危網站、在可疑頁面輸入憑證)時,立即透過 Microsoft Teams、Slack 或郵件推送一條簡短的安全提醒,在風險發生的當下完成教育。 這正是金管局提醒公眾 “點連結前要三思” 的機構版實現 —— 只不過把 “三思” 變成了系統化的即時干預。
行業實踐普遍認為,經過 “評估 — 培訓 — 演練 — 反饋” 閉環的持續運轉,員工的釣魚識別能力會明顯提升:基線測試中 “容易上當” 的員工,往往在幾輪演練後成為最警惕的那批人。被騙一次是偶然,被反覆培訓後仍然被騙,才是企業真正需要正視的漏洞。

結語

香港金管局用一張持續更新的清單告訴公眾:騙子從不休息,手法只會越來越像真的。對個人來說,底線是 “不點連結、不填密碼、透過官方渠道核實”;對組織來說,底線則應是:把安全意識訓練當作與防火牆、防毒軟體同等重要的常態化投入。技術負責攔截,人負責識別,而 KnowBe4 這樣的平臺,正是把 “人” 這一環補齊的答案。

其他文章

聯繫虹科幫您解決難題

Let's have a chat