搜尋

安全部署:VPC、本地部署與獨立隔離環境

企業級 AI 網關

內置企業級治理與可觀測能力

透過統一的 AI Gateway,安全管理與治理超過 1,600 種 AI 模型。借助策略控制、即時監控與智能優化,協助企業降低高達 30% 的 AI 使用成本。

為真實生產環境的大規模 AI 應用而設

每月處理
超過 100 億次請求

為生產級 AI 應用提供高吞吐量、高擴展性的推理服務能力。

平均降低
30% AI 成本

智能路由、批次處理及預算控制機制,顯著減少 Token 浪費並優化推理成本。

99.99%
服務可用性

集中式故障切換、智能路由及安全護欄機制,即使模型服務供應商發生故障,AI 應用仍能穩定運作。

1600+
模型支援

統一 AI 網關連接與管理各類主流 AI 模型,實現集中存取與統一治理。

AI 網關:統一的大模型 API 對接層

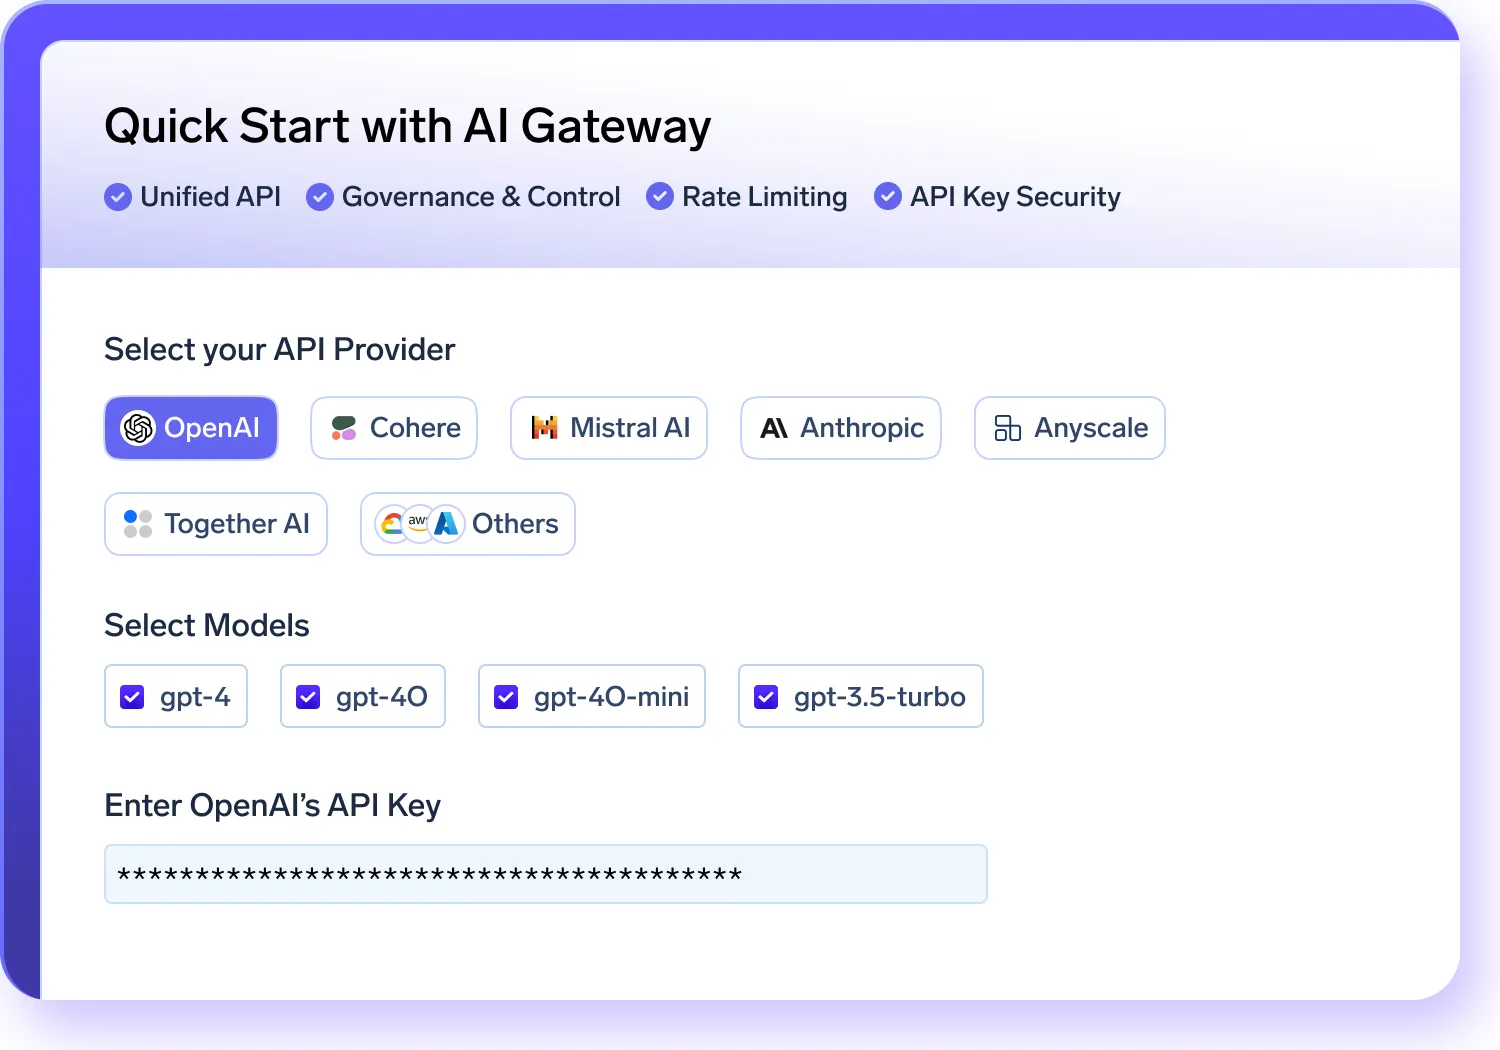
透過單一 AI 網關整合所有主流模型,簡化您的生成式 AI 技術棧。

  • 透過單一 AI Gateway API,即可對接 OpenAI、Claude、Gemini、DeepSeek 等主流模型,以及超過 250 種大型語言模型 (LLM)。
  • 支援對話 (Chat)、文字生成 (Completion)、向量嵌入 (Embedding) 及重排序 (Reranking) 等多種模型類型。
  • 集中管理 API Key 與團隊身份驗證,實現統一權限存取控制。
  • 在您的基礎架構內輕鬆編排多模型工作負載,實現靈活調用與協同運作。

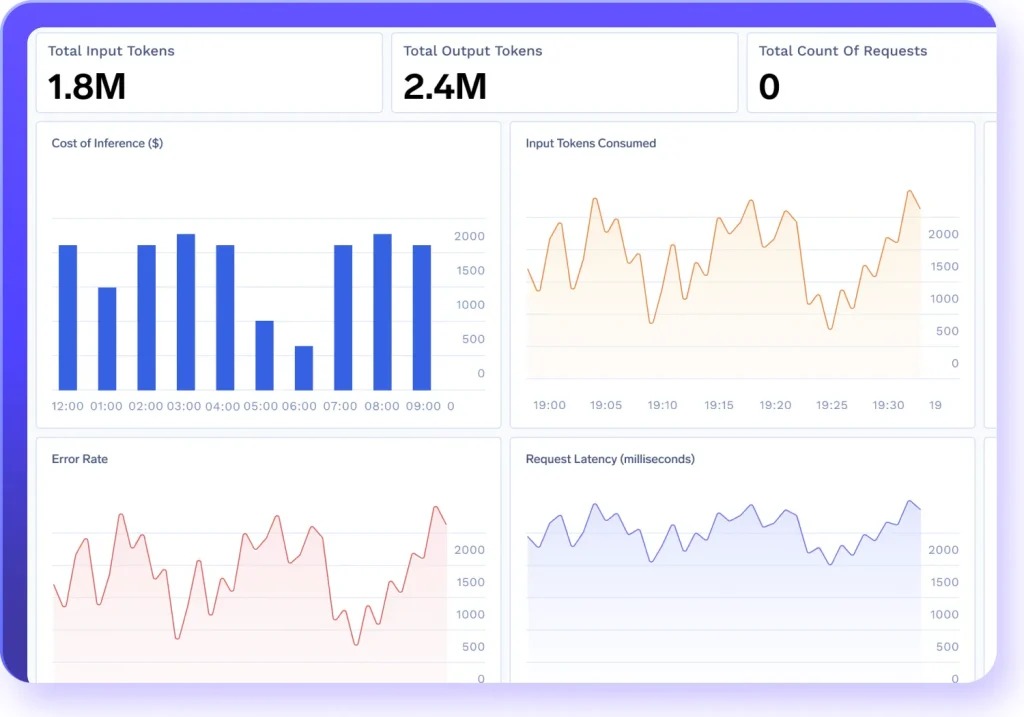
AI 網關可觀測性

即時掌握 AI 網關的運作狀態、使用成本與合規狀況,實現全鏈路可視化管理。

  • 即時監控系統中的 Token 用量、回應延遲、錯誤率及請求量等關鍵指標。
  • 集中儲存與檢視完整的請求與回應日誌,滿足審計合規要求,並簡化疑難排解流程。
  • 為流量加入用戶 ID、團隊、環境等元數據標籤,獲取更精細的營運洞察。
  • 按模型、團隊或地域維度快速篩選日誌與指標,精準定位問題根源並加速故障處理。
AI 網關可觀測性儀表板

AI 網關配額與存取控制

透過企業級策略管理能力,實現 AI 治理、成本控制與風險防護。

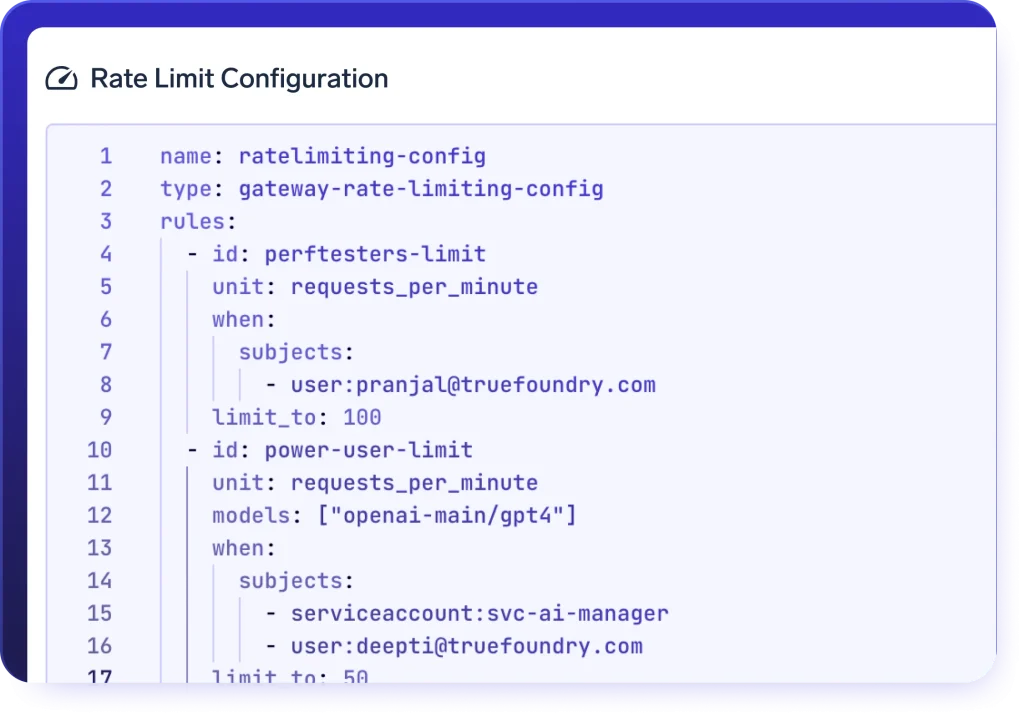
  • 針對用戶、服務或介面設定請求速率限制 (Rate Limit)。
  • 基於成本或 Token 消耗量,透過元數據規則配置使用配額。
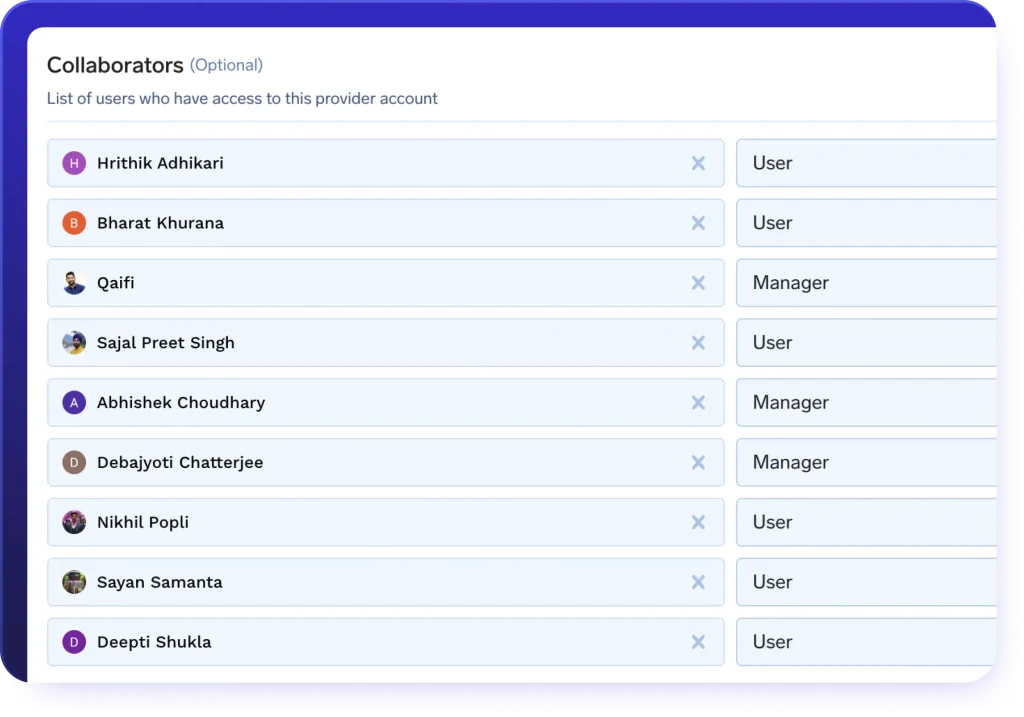
  • 利用基於角色的存取控制 (RBAC),實現資源隔離與權限管理。
  • 透過統一規則集中管理服務帳戶及 Agent 工作負載,實現大規模治理。
AI 網關配額與存取控制介面

低延遲推理

依靠高性能 AI 網關基礎設施,為關鍵業務場景提供極致推理效能。

  • 即使在企業級高並發負載下,仍可實現低於 3ms 的內部處理延遲。
  • 靈活擴展運算能力,輕鬆應對流量高峰與大規模推理任務。
  • 為即時聊天、RAG 應用及 AI 助手提供穩定可預測的回應速度。
  • 將部署節點靠近推理層,最大程度降低網絡延遲並減少鏈路損耗。
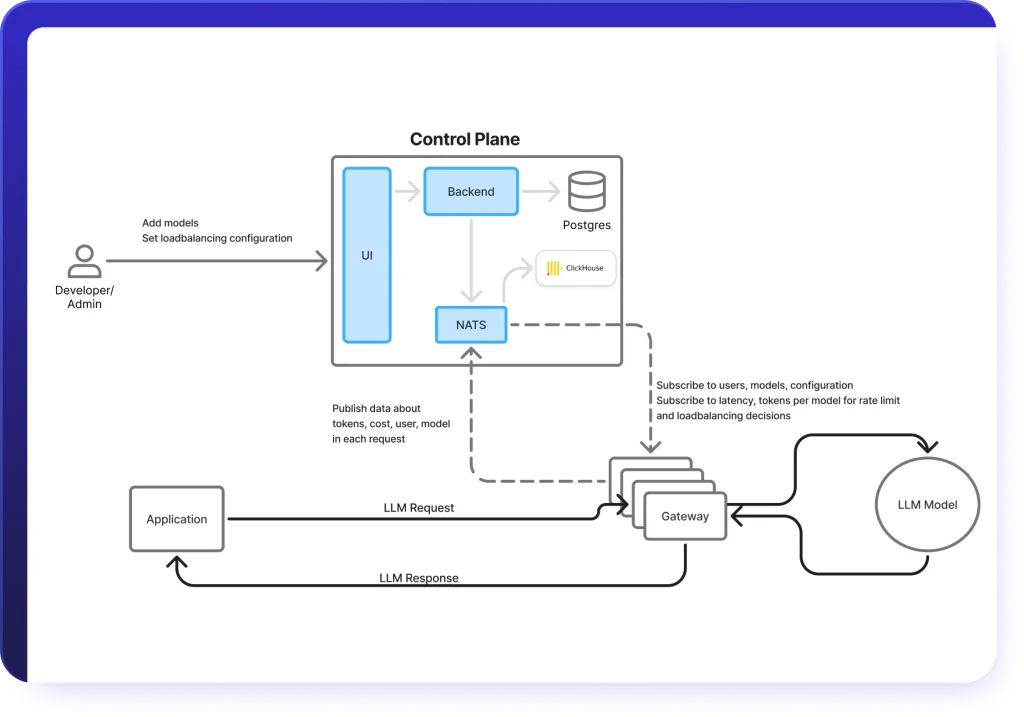
Control Plane 架構圖

將 AI 網關直接部署於生產推理鏈路之中,其低延遲架構能在不犧牲效能的前提下提供完整的治理與控制能力。

AI 網關智能路由與故障切換

透過智能流量調度機制,即使模型發生故障,亦能保障業務持續運作。

  • 基於回應延遲自動選擇當前最快可用的語言模型。
  • 採用加權負載均衡策略智能分配流量,實現更高的可靠性與擴展能力。
  • 當模型調用失敗時,自動切換至備用模型繼續處理請求。
  • 支援基於地域的智能路由,滿足不同地區的數據合規與可用性要求。
Rate Limit 配置程式碼示意圖

這一智能路由體系可有效避免因單個模型服務中斷或延遲飆升而導致業務停擺,確保企業 AI 應用始終保持在線。

支援自託管模型

全面掌控開源模型部署與執行環境。

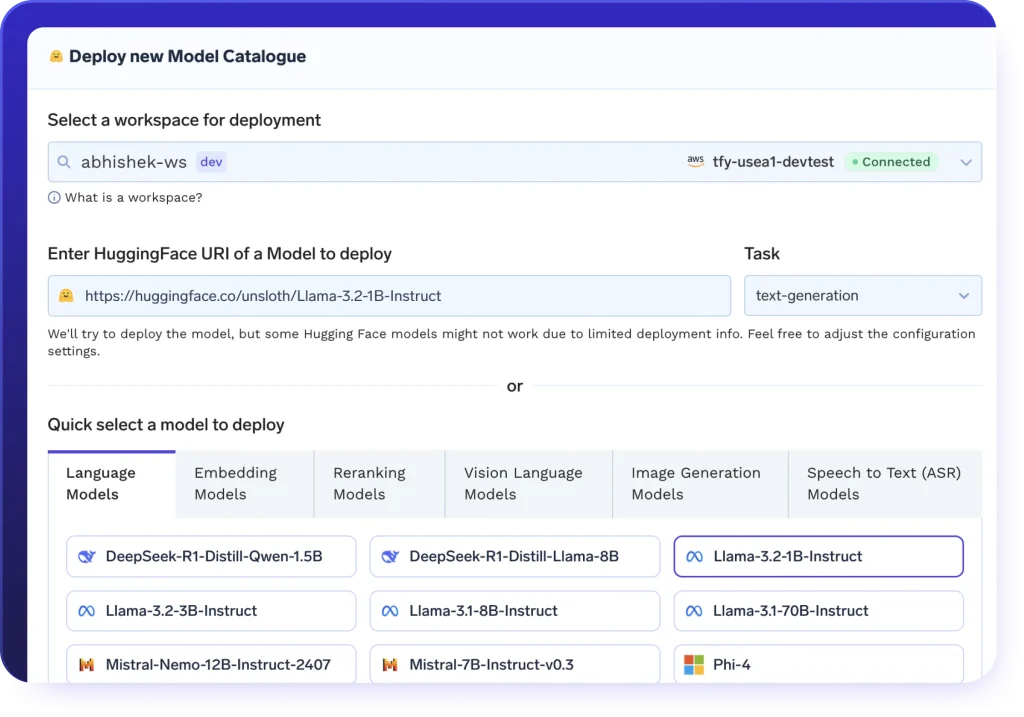
  • 無需修改 SDK,即可快速對接 LLaMA、Mistral、Falcon 等主流開源模型。
  • 完全相容 vLLM、SGLang、KServe 與 Triton 等主流推理框架。
  • 基於 Helm 實現自動擴縮容、GPU 調度及部署管理,大幅簡化維運工作。
  • 支援在 VPC、本地數據中心、混合雲及實體隔離環境中部署與運行模型。
自託管模型部署介面示意圖

AI 網關與 MCP 整合

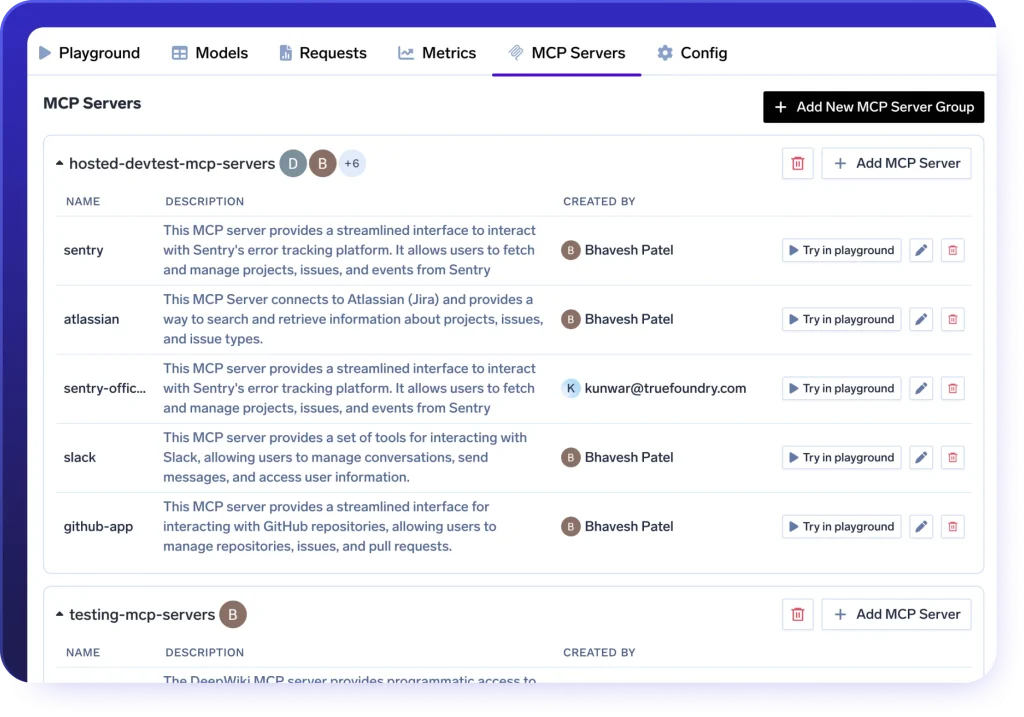
借助原生 MCP(Model Context Protocol)支援,建構安全可靠的 Agent 工作流程。

  • 快速對接 Slack、GitHub、Confluence、Datadog 等企業級工具。
  • 輕鬆註冊與管理內部 MCP Server,降低對接複雜度。
  • 為每一次工具調用統一套用 OAuth2、RBAC 與元數據策略控制。
MCP Servers 整合介面示意圖

AI 網關安全護欄

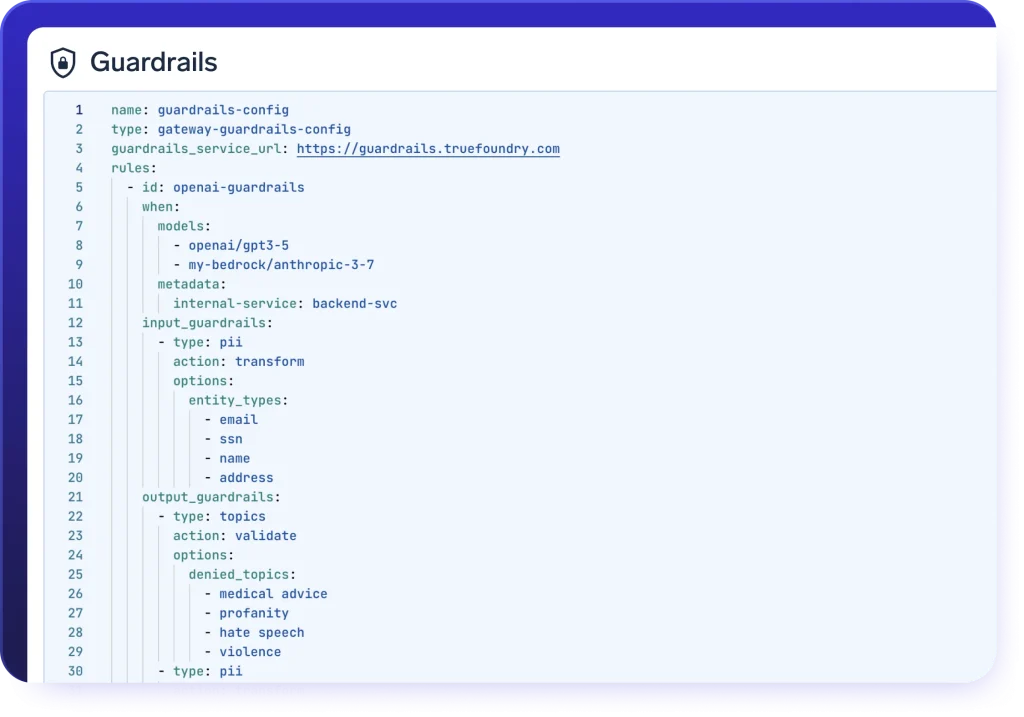
透過可配置的安全護欄與策略控制機制,建構安全、可信的 AI 應用。

  • 無縫整合並執行企業自訂安全策略,包括個人敏感資訊(PII)過濾、有害內容檢測等功能。
  • 根據企業合規要求與安全標準,彈性訂製 AI 網關安全護欄規則。
AI 網關安全護欄介面示意圖

企業級 AI 網關

部署專為企業環境打造的安全 AI 網關,確保數據與模型始終運作於您的雲端環境或本地基礎架構之中。

  • 無縫整合並執行企業自訂安全策略,包括個人敏感資訊(PII)過濾、有害內容檢測等功能。
  • 根據企業合規要求和安全標準,彈性訂製 AI 網關安全護欄規則。
HIPAA GDPR AICPA SOC 合規認證標章

合規與安全

符合 SOC 2、HIPAA 及 GDPR 等國際標準,為企業提供全面的數據安全與私隱保護能力。

治理與存取控制

支援單點登入(SSO)、基於角色的存取控制(RBAC)以及審計日誌,實現統一身份與權限管理。

企業級支援與可靠性

提供 7×24 小時技術支援,並透過 SLA 服務等級協定保障關鍵業務穩定運作。

在任何環境中部署

支援 VPC、本地數據中心、實體隔離環境及多雲架構部署。

數據始終保留於您的掌控範圍之內,絕不離開企業邊界。無論 TrueFoundry 部署於何種環境,您均可獲得完整的數據主權、環境隔離能力與企業級合規保障。

多雲與本地部署架構示意圖

常見問題解答

產品配套技術支援與付費服務,為您驅動專案無限可能

AI Gateway 是一種專門用於連接、管理與部署人工智能模型及服務的中間層平台。它位於大語言模型(LLM)與企業應用之間,負責建立安全、高效、統一的調用通道。例如 OpenAI GPT、Claude 等模型均可透過 AI Gateway 實現統一接入與集中管理。

AI Gateway 協助企業解決模型接入複雜、權限分散、成本難以控制及缺乏治理能力等問題,從而實現規模化 AI 應用落地。

AI Gateway 介乎企業應用與模型服務供應商之間,智能處理模型請求,具備流量路由、身份認證、故障轉移及存取控制等核心能力,確保企業系統穩定、高效存取所需模型與工具。

AI Gateway 為企業提供統一的 AI 服務管理平台,其核心價值包括:

  • 統一接入多款 AI 模型與服務
  • 提供身份認證與存取控制機制
  • 滿足企業安全與合規要求
  • 實現使用量監控與預算管理
  • 支援智能負載平衡與故障轉移
  • 執行資料使用及安全策略
  • 支援橫向擴展與新模型快速接入

借助 AI Gateway,企業能以更安全、高效且可控的方式管理 AI 基礎架構。

AI Gateway 提供跨模型統一接入、智能路由及自動故障轉移能力,其核心功能包括:

  • 治理與安全:透過身份認證、存取控制及策略執行機制,實現企業級治理與安全保障。
  • 成本優化:透過速率限制(Rate Limit)、Token 配額管理及預算控制機制,降低 AI 使用成本。
  • 全面可觀測性:即時追蹤使用情況、效能指標及營運成本。
  • Agent 工作流支援:支援複雜 Agent 流程編排及多步驟任務執行。

作為企業 AI 基礎架構的統一控制平面(Control Plane),AI Gateway 能協助企業以更安全、更具效益的方式實現 AI 規模化部署。

虹科 AI Gateway 提供完整的 AI 服務部署與管理能力,專為企業級場景而設。其主要特點包括:

  • RBAC、OAuth 2.0 與 API Key 多層安全認證
  • 請求速率限制(Rate Limit)與智能負載平衡
  • 自動故障轉移機制
  • 內置安全防護與內容治理能力
  • 完整的日誌、分析與可觀測能力
  • 多雲架構支援
  • 即時推理能力

對於需要兼顧安全、治理、效能與成本控制的企業而言,虹科提供了一套靈活且可擴展的 AI 基礎架構解決方案。

傳統 API 網關主要負責通用網絡請求的轉發與管理。而 AI 網關則專門針對大語言模型(LLM)場景設計,能夠處理許多傳統 API 網關無法高效完成的任務,例如:

  • Token 統計與管理
  • Prompt 快取
  • 模型路由
  • 模型故障轉移
  • AI 使用成本控制
  • 模型治理與安全策略執行

因此,AI 網關不僅是流量入口,更是企業 AI 應用的統一治理與控制中心。

AI Gateway 直接部署於應用系統與模型服務之間的生產推理鏈路中。

作為統一控制平面,它負責:

  • 模型路由
  • 安全控制
  • 權限治理
  • 可觀測性監控
  • 成本管理
  • Agent 與工具編排

整個過程無需修改應用程式邏輯,即可獲得統一的 AI 管理能力。

支援。企業級 AI Gateway 不僅支援託管模型,亦支援 LLaMA、Mistral 等自託管或開源模型。

這些模型可部署於 VPC、本地資料中心、混合雲或獨立隔離環境中,同時共享與託管模型一致的策略控制、安全治理與可觀測能力。企業無需針對不同模型建構獨立管理體系,即可實現統一維運與治理。

AI Gateway 提供即時使用量監控、Token 級追蹤、配額管理及預算控制能力。 同時,AI Gateway 亦可透過以下方式持續優化 AI 開支:

  • 智能模型路由
  • 請求快取
  • 自動故障轉移
  • 流量調度優化

透過減少對高成本模型的不必要調用,有效避免推理費用失控,並持續提升資源利用效率。

AI Gateway 能夠統一執行企業資料治理策略,包括:

  • 個人敏感資料(PII)遮蔽/脫敏
  • 請求過濾
  • 日誌審計與存取控制
  • 資料處理規則管理

當部署於 VPC、本地資料中心或獨立隔離環境時,所有敏感資料始終保留於企業邊界內,不會離開組織控制範圍。這能協助企業在保障資料安全的同時,符合行業監管與合規要求。

AI Gateway 透過以下機制實現團隊級隔離與治理:

  • 基於角色的存取控制(RBAC)
  • 團隊級 API Key 管理
  • 配額控制
  • 使用量追蹤與審計

多個團隊可以安全共享模型資源與基礎架構,同時保持獨立權限、成本透明與責任追蹤能力。

Playground 是建基於 AI Gateway 之上的互動式開發環境。開發人員可在將模型接入生產系統前,快速測試不同的:

  • 大語言模型(LLM)
  • Prompt 提示詞
  • MCP 工具
  • 推理配置參數

於 Playground 中,用戶可以:

  • 從 Models 頁面選擇已接入模型
  • 調整 Temperature、Max Tokens 等參數
  • 配置流式輸出(Streaming)
  • 設定 Stop Sequences 等生成規則

系統將即時展示:

  • 模型回應結果
  • Token 消耗情況
  • 回應延遲數據

開發團隊無需編寫程式碼即可完成模型評估與參數調優,大幅縮減實驗週期。

當測試結果符合要求後,完整配置(包括 Prompt、模型、工具、安全防護及結構化輸出定義)均可儲存為可重用範本,並於團隊內部共享。

Playground 亦能自動生成 OpenAI SDK、LangChain 等框架的程式碼範例,協助開發團隊快速將驗證通過的方案部署至生產環境。

透過虹科 AI Gateway,所有模型服務與工具均統一接入至同一個 API 層。開發團隊無需分別管理 OpenAI、Anthropic、Amazon Bedrock、自託管模型及其他模型供應商的 SDK、API 地址與存取憑證。應用程式只需連接單一 Gateway Endpoint,並使用一個 Gateway Key 即可存取所有模型資源。

AI Gateway 將根據配置自動完成模型路由,因此即使更換模型或切換供應商,亦無需修改應用程式碼。

這種統一接入能力不僅涵蓋模型,更擴展至:

  • MCP(Model Context Protocol)工具生態
  • A2A(Agent-to-Agent)協議
  • Agent 工作流

從而實現模型、工具與 Agent 的統一編排與管理。

對於開發人員而言,這代表:

  • 更簡單的系統整合方式
  • 更統一的開發體驗
  • 更清晰的安全管理模型

供應商 Key 只需於網關中集中維護一次,所有存取權限均透過 RBAC 與策略體系統一管理。當新的模型或供應商接入時,亦可立即透過同一套介面供全組織使用。

於 AI Gateway 中,Prompt、工具及 Agent 配置均被視為可管理資產。開發團隊可在 Playground 中定義以下配置,並將其儲存為命名範本:

  • System Prompt
  • User Prompt
  • 輸入變數
  • MCP 工具
  • 安全防護
  • 模型參數

每個範本均支援多版本管理,團隊成員可安全迭代與優化配置,避免覆蓋他人的修改內容。 當新版本出現問題時,亦可快速復原至歷史版本。

因此,AI Gateway 實際上為企業提供了一套統一的 Prompt 與 Agent 配置管理平台。當特定配置通過驗證並準備推廣使用時,即可發佈為 Agent App。

虹科 AI Gateway 的安全防護機制同時作用於輸入與輸出兩個階段,實現縱深防禦(Defense-in-Depth)。

輸入階段 在請求發送至模型之前,系統將自動檢測:

  • 個人敏感資料(PII)
  • Prompt 注入攻擊
  • 違規內容
  • 禁止主題

並根據企業策略執行:

  • 攔截
  • 脫敏/遮蔽
  • 替換
  • 內容轉換

輸出階段 在模型生成回應後,系統會再次進行安全審查,檢測:

  • 有害內容
  • 偏見內容
  • 幻覺輸出(Hallucination)
  • 策略違規行為
  • 敏感資料洩漏風險

並根據策略決定:

  • 傳回結果
  • 修改結果
  • 拒絕輸出

AI Gateway 亦可整合:

  • OpenAI Moderation
  • AWS Guardrails
  • Azure Content Safety
  • Azure PII Detection

等現有安全服務,同時支援透過設定檔或 Python 程式碼編寫企業自定義規則。

由於所有安全策略均於網關層統一執行,安全與合規團隊能夠以一致、可審計的方式落實組織級 AI 使用規範,特別適用於醫療、金融、保險等強監管行業。

Agent App 是建基於 AI Gateway 建構、可直接交付予最終用戶使用的 Agent 應用。

與 Playground 不同,Agent App 提供簡潔且受控的互動介面。業務團隊、測試人員或企業內部用戶可直接體驗 Agent 的真實運行效果,而無需接觸底層 Prompt、工具配置或模型參數。

同時:

  • Prompt 配置保持鎖定
  • 工具權限受到嚴格控制
  • 安全防護持續生效
  • 模型路由策略統一管理

這使 Agent App 非常適用於:

  • 用戶驗收測試(UAT)
  • 內部業務試點
  • 高層示範
  • 企業 Copilot
  • 知識問答助手

產品團隊與平台團隊既能開放體驗,又能保持對配置與治理規則的完全掌控。

虹科專業技術支援,助您專案成功

虹科憑藉在汽車電子、工業自動化、數據安全及生命科學領域的多載技術積累,為客戶提供從關鍵組件、精密儀器到系統級平台的端到端解決方案。我們不僅提供產品,更致力於透過專業的技術諮詢與創新優化,協助客戶取得長遠成功。


聯繫虹科幫您解決難題

Let's have a chat