Search

安全部署:VPC、本地部署及物理隔離環境

企業級 MCP 網關

安全統一存取 MCP Server

透過安全、可發現且具備企業級能力的 MCP 網關,集中接入與管理 MCP Server。

統一存取

透過單一、安全的網關統一存取企業工具與服務。

可視性

快速發現並存取所有可用的 MCP 服務與工具。

RBAC 權限控制

透過精細化權限管理機制,確保適當人員存取正確資源。

Agent 任務執行

結合模型切換與 MCP 上下文能力,無縫觸發並執行 Agent 任務。

可擴展與可追溯

所有操作均被記錄,每一次請求皆可完整追蹤。

框架無關

相容任意 Agent 框架,並針對企業級效能需求進行了優化。

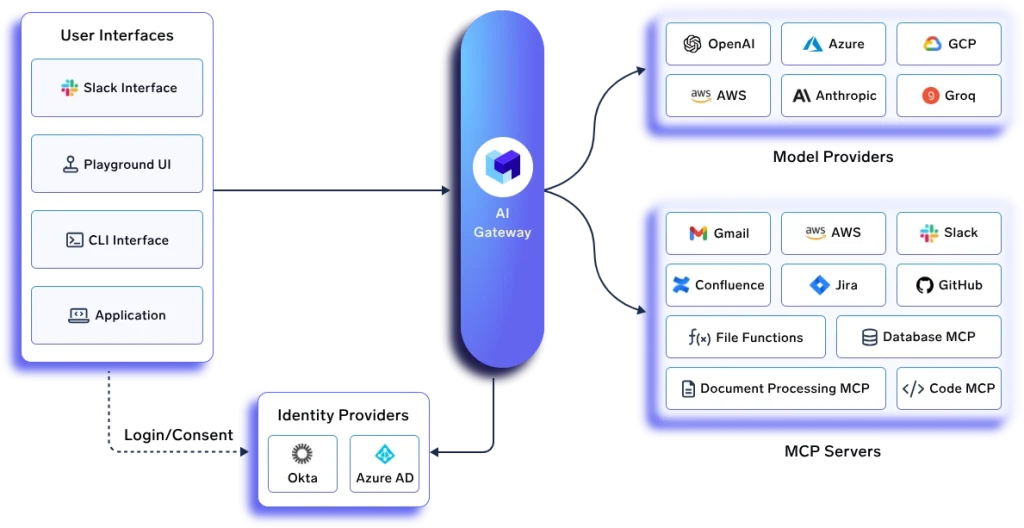
AI 網關與 MCP 架構示意圖

MCP 網關如何賦能企業

Connect

透過預設或自訂 MCP Server,快速對接企業內部工具與服務。

身份驗證

利用 Okta、Azure AD 或其他身份提供者(IdP)實現安全統一驗證。

服務發現

自動發現所有已註冊的 MCP 工具與服務,並結合 RBAC 實現精細化存取控制。

編排執行

透過 AI 網關執行 Agent 任務、多步驟自動化流程及程式碼生成工作流程。

治理與可觀測性

透過 RBAC、請求追蹤與審計機制,實現全面的治理、合規與可視化管理。

MCP Server 註冊中心與服務發現

統一 MCP 網關讓企業能夠發現並連接所有已授權的 MCP Server,無論是內部服務還是第三方服務。

  • 透過集中管理門戶統一維護 MCP Server 資產目錄。
  • 統一管理雲端、本地及混合架構中的 MCP Server,實現全局可視化。
  • 所有 MCP Server 在同一介面集中展示和管理。
  • 透過審批流程控制不同角色對 MCP Server 的存取權限。
MCP Server 註冊中心與服務發現介面示意圖

開箱即用的 MCP 整合能力

透過預建 MCP Server,快速對接企業常用工具。

  • 即時對接 Slack、Confluence、Sentry、Datadog 等企業平台。
  • 無須撰寫程式碼即可建構基於 MCP 的 Agent 工作流程。
  • 為大型語言模型驅動的業務流程提供標準化連接器介面。
  • 無須修改 SDK,僅需簡單配置即可讓現有工具相容 MCP 協定。
開箱即用的 MCP 整合介面示意圖

自訂 MCP Server

快速將企業內部服務接入 MCP 生態。

  • 數分鐘內即可將內部 API 或專有系統註冊為 MCP Server。
  • 讓自訂服務能夠被 Agent 自動發現與調用。
  • 無縫連接自託管 MCP Server 與第三方 MCP Server。
  • 在無須額外開發工作的情況下,彈性訂製基於大型語言模型的業務流程。
自訂 MCP Server 快速入門介面示意圖

透過統一的 MCP 網關,輕鬆實現 MCP Server 的連結、治理與安全管理,全面具備服務發現、全鏈路追蹤與企業級管控能力。

安全驗證與存取控制

  • 支援透過 Okta、Azure AD 及其他身份提供者(IdP)實現統一身份驗證。
  • 針對每個 MCP Server 實施獨立 RBAC 權限策略。
  • 透過 OAuth 2.0 與動態發現機制保障存取令牌安全。
  • 集中式網關策略有效降低安全風險並提升合規能力。
安全驗證與存取控制介面示意圖

內置可觀測性

  • 追蹤每一次 MCP Server 調用、Agent 決策與大型語言模型請求。
  • 收集結構化遙測數據,包括延遲、錯誤率與使用情況。
  • 按用戶、團隊、工具或成本維度篩選與分析數據。
  • 即時監控整個 MCP 生態系統的健康狀態與使用情況。
內置可觀測性介面示意圖

聯邦身份驗證(如 Okta、Azure AD)與 OAuth 2.0 共同保障企業工具存取安全,而基於伺服器層級的 RBAC 權限控制則進一步滿足企業級合規要求。

MCP 網關 Agent 任務執行圖示

MCP 網關中的 Agent 任務執行

透過 MCP 網關,Agent 可於真實環境中生成並執行程式碼。

Agent 可透過 MCP Server 調用企業系統 API,實現跨平台自動化協作。

支援完整業務流程

從數據獲取、數據處理到程式碼生成,全面支援原生 MCP 工作流程。

程式碼生成與執行

Agent 不單能生成程式碼,更能於已整合環境中執行代碼任務。

標準化智能工作流程

於任何部署環境下統一構建、管理與執行智能工作流程。

企業級 Agent 網關

您的數據與模型始終安全運作於企業雲端環境或本地基礎架構之中。

  • Seamlessly integrate and enforce enterprise-customized security policies, including features such as personal identifiable information (PII) filtering and malicious content detection.
  • 根據企業合規要求和安全標準,彈性訂製 Agent 網關安全護欄規則。
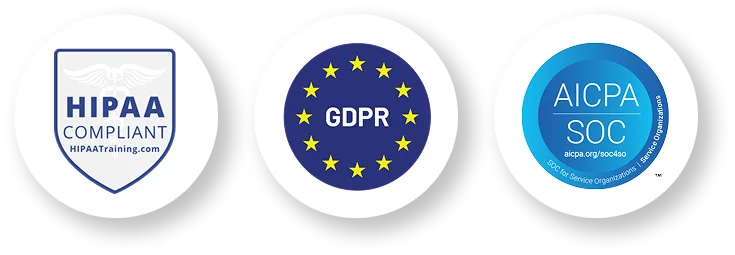
HIPAA GDPR AICPA SOC 合規認證標章

Compliance and Security

符合 SOC 2、HIPAA 及 GDPR 等國際標準,為企業提供全面的數據保護與私隱安全保障。

Governance and Access Control

支援單點登入(SSO)、基於角色的存取控制(RBAC)以及審計日誌,實現統一身份驗證與權限治理。

Enterprise-Level Support and Reliability

提供 7×24 小時技術支援及 SLA 服務等級協定,確保關鍵業務穩定運作。

Deploy in any environment

Supports deployment in VPCs, on-premises data centers, physically isolated environments, and multi-cloud architectures.

Your data remains under your control at all times and never leaves your organization’s boundaries. Regardless of the environment in which TrueFoundry is deployed, you benefit from full data sovereignty, environment isolation capabilities, and enterprise-grade compliance assurance.

多雲與本地部署架構示意圖

Frequently Asked Questions

Technical support and paid services to drive your project to the limit.

MCP 網關(MCP Gateway)是企業級 MCP Server 的統一控制平台,用於安全管理、服務發現與工作流程編排。作為 Agentic AI 系統的重要基礎設施,它透過標準化協定連接 AI Agent 與企業工具,讓智能系統能安全、高效地存取組織內部資源。結合身份驗證、RBAC、可觀察性與任務執行能力,虹科 MCP 網關能協助企業輕鬆建構及擴展智能工作流程。

MCP Server 是企業 API、數據源或業務系統的標準化封裝介面,讓 AI Agent 能以統一方式存取各類工具與服務。每個 MCP Server 都會註冊至 MCP 網關,並透過統一入口提供存取能力。此架構讓現有企業工具(如 Slack、Jira 等)原生具備:

  • 基於角色的權限控制(RBAC)
  • 聯邦身份驗證
  • Audit Trail
  • 集中治理能力

進一步簡化跨系統與工具的自動化協作。

企業可透過 SDK 或現有技術棧快速建構 MCP Server。通常情況下,MCP Server 會以容器化方式部署於 Kubernetes 或雲原生基礎設施中。部署完成後,MCP Server 將自動註冊至 MCP 網關,並可被 Agent 或用戶安全發現與調用。此模式能顯著簡化 AI 與企業系統的整合流程。

MCP 網關為企業提供完整的 MCP 基礎設施能力,包括:

  • 統一存取:統一存取所有已註冊 MCP Server,無需維護多個存取入口。
  • 服務發現:透過集中註冊中心快速發現與管理企業工具。
  • 安全驗證與權限控制:支援 OAuth 2.0、RBAC 以及聯邦身份驗證體系。
  • Agent 任務執行:支援跨工具、多步驟 Agent 工作流程執行。
  • 企業級可觀察性:提供請求級鏈路追蹤、日誌記錄與審計能力。
  • 豐富整合能力:支援 Slack、Datadog、Sentry 等內建整合,同時支援企業自訂服務接入。
  • 全場景部署:支援雲端、本地及混合架構環境。

MCP 網關能顯著降低企業建構 Agent 系統的複雜度,核心價值包括:

  • 簡化工具整合流程
  • 快速接入預建 MCP Server
  • 統一安全與合規管理
  • 支援即插即用的 Agent 工作流程
  • 支援分散式與混合部署環境
  • 提供深入的成本與效能可觀察性

透過 MCP 網關,企業能以更少開發投入建構具擴展性、安全且易於維護的智能系統。

MCP 網關基於企業身份體系實現統一授權管理。權限控制結合基於角色的存取控制(RBAC)、OAuth 2.0 及聯邦身份驗證共同實現。
企業可針對各個 MCP Server、介面或工具功能配置獨立存取規則。僅獲授權的用戶或 Agent 方可執行操作或存取敏感數據,透過集中認證與統一編排機制,顯著簡化企業權限治理。

可以。虹科 MCP Gateway 原生支援企業現有身份體系,支援包括:

  • Okta
  • Azure AD
  • 企業自訂 SSO
  • 其他標準身份提供者

企業無需改動現有認證系統,即可將 MCP 網關無縫納入現有安全與合規架構。

企業既可接入標準化 SaaS 工具,亦可連接內部專有系統。虹科提供多款預建 MCP Server,包括:

  • Slack
  • Confluence
  • Datadog
  • Sentry

同時,企業亦可建立自訂 MCP Server,連接:

  • 內部業務系統
  • REST API
  • 數據平台
  • 私有服務

從而實現覆蓋整個技術棧的統一編排能力。

透過 MCP 網關,AI Agent 能自動完成工具發現、身份驗證與任務調用。這讓 Agent 可以執行複雜的多步驟工作流程,例如:「根據 Slack 訊息自動建立 Jira Ticket」,或者:「從數據庫提取數據並自動生成分析報告」。Agent 亦能:

  • 調用多個 MCP 工具
  • 自動生成程式碼
  • 執行程式碼任務
  • 編排複雜業務流程

所有操作均遵循統一協定與企業治理規則。

MCP 網關為所有 MCP Server 互動提供完整可視化能力。包括:

  • 端到端鏈路追蹤
  • 元數據標籤管理
  • 審計日誌
  • Real-time monitoring

企業可按以下維度分析系統運行狀況:

  • user
  • 團隊
  • Agent
  • artifact
  • MCP Server

同時實時檢視:

  • 延遲
  • error rate
  • 使用量
  • 成本歸因

確保整體 AI 工作負載具備可追蹤、可審計與可優化能力。

當然。MCP 網關專為生產環境而設,支援:

  • 聯邦單點登入(SSO)
  • OAuth 2.0
  • 動態服務發現
  • 多區域災備切換
  • 基於角色的安全控制

即使面對企業級高並發場景,亦能維持高吞吐量與穩定運作。 虹科更支援:

  • 私有 VPC 部署
  • 本地數據中心部署
  • 實體隔離環境部署

協助企業以安全、可控且可擴展的方式建構下一代 AI 原生系統。

Professional technical support from HONGKEI to help you succeed in your project.

Leveraging decades of technical expertise in automotive electronics, industrial automation, data security, and life sciences, Hongke provides customers with end-to-end solutions ranging from critical components and precision instruments to system-level platforms. We do more than just supply products; we are committed to helping our customers achieve long-term success through professional technical consulting and innovative optimization.


Contact Hongke to help you solve your problems.

Let's have a chat