虹科乾貨
【虹科方案】香港企業人因安全防線:合規、培訓與 AI 釣魚應對 – KnowBe4 解決方案
生成式 AI 釣魚攻擊激增,單靠技術防線難阻社交工程。深入解析 HKCERT 最新數據、PDPO、HKMA CFI 2.0 及 SFC 監管合規要點,透過 KnowBe4 建立持續的人因風險管理迴圈與自動化演練。
Lorem ipsum dolor sit amet, consectetur adipiscing elit.Ut elit tellus, luctus nec ullamcorper mattis, pulvinar dapibus leo.
隨著香港《保護關鍵基礎設施(電腦系統)條例》逼近,CISO 與風險經理正面臨第 24 條(年度風險評估)與第 25 條(雙年安全審核)的合規壓力。傳統只重「系統漏洞掃描」的評估已不足以應對,因為 80% 的安全事故源於人為因素。
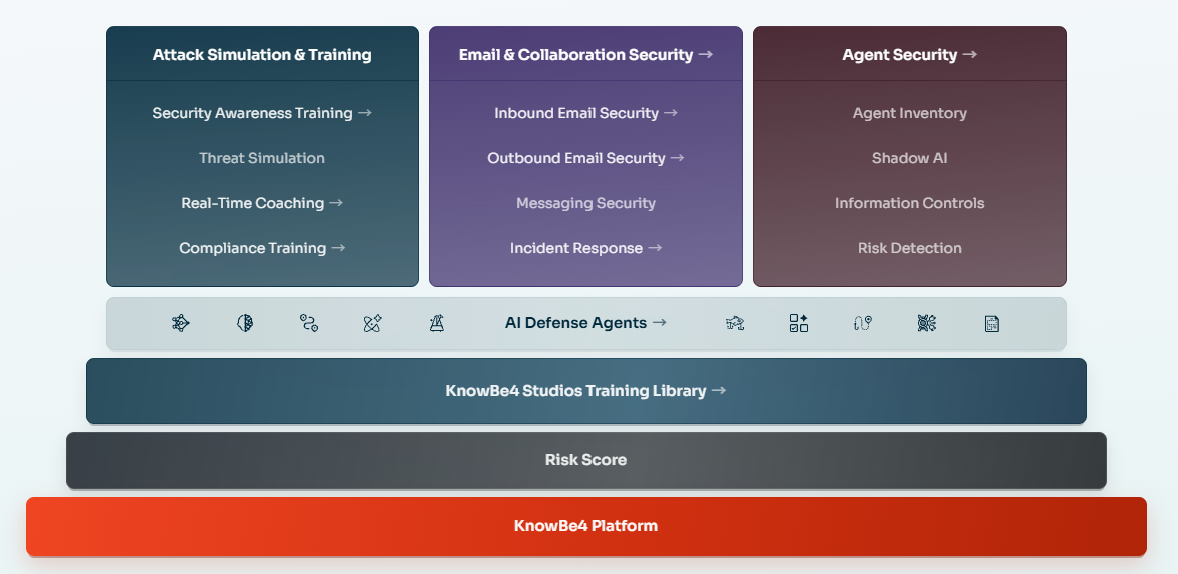
KnowBe4 協助企業將「人為風險」納入合規體系,讓評估有數據、審核有證據。
基準測試(Baseline Testing): 在評估前,透過模擬釣魚郵件(如假匯款、假系統通知)進行全公司實測,獲取真實的「易受釣魚率」(Phish-prone Percentage)。
動態評分: 系統根據員工的點擊行為、培訓完成度及舉報率,動態計算風險分數。
合規優勢: 將「人為威脅可能性」轉化為可量化的實測數據,滿足第 24 條對風險識別與持續監察的要求。
年度評估最耗時的是數據整合。KnowBe4 提供 60+ 種報告模板:
一鍵導出: 涵蓋管理層儀表板、詳細風險評估及部門分析,直接支持合規文檔。
法律護盾: 完整的培訓與測試紀錄,是證明企業「已盡應盡努力」(Due Diligence)的最佳法律武器。
穩定且一致的檢測準確度,直接帶來:
對於 車規級、醫療級 等高標準客戶而言,競爭優勢尤為明顯。
實際案例顯示,導入後 虹科客戶單條產線的季度返修率下降 0.8 個百分點,整體良率顯著提升。
KnowBe4 為企業應對香港《關鍵基礎設施保護條例》提供了化繁為簡的解決方案。面對第 24 條與第 25 條的嚴格挑戰,它將難以量化的「人為風險」轉變為可追蹤的實戰數據,不僅彌補了傳統評估的盲點,更為年度審核提供了證明控制措施「有效運作」的鐵證。透過自動化報告與持續演練,企業能在大幅降低安全風險的同時,輕鬆滿足監管要求,實現從「被動合規」到「主動防禦」的關鍵轉型。

生成式 AI 釣魚攻擊激增,單靠技術防線難阻社交工程。深入解析 HKCERT 最新數據、PDPO、HKMA CFI 2.0 及 SFC 監管合規要點,透過 KnowBe4 建立持續的人因風險管理迴圈與自動化演練。
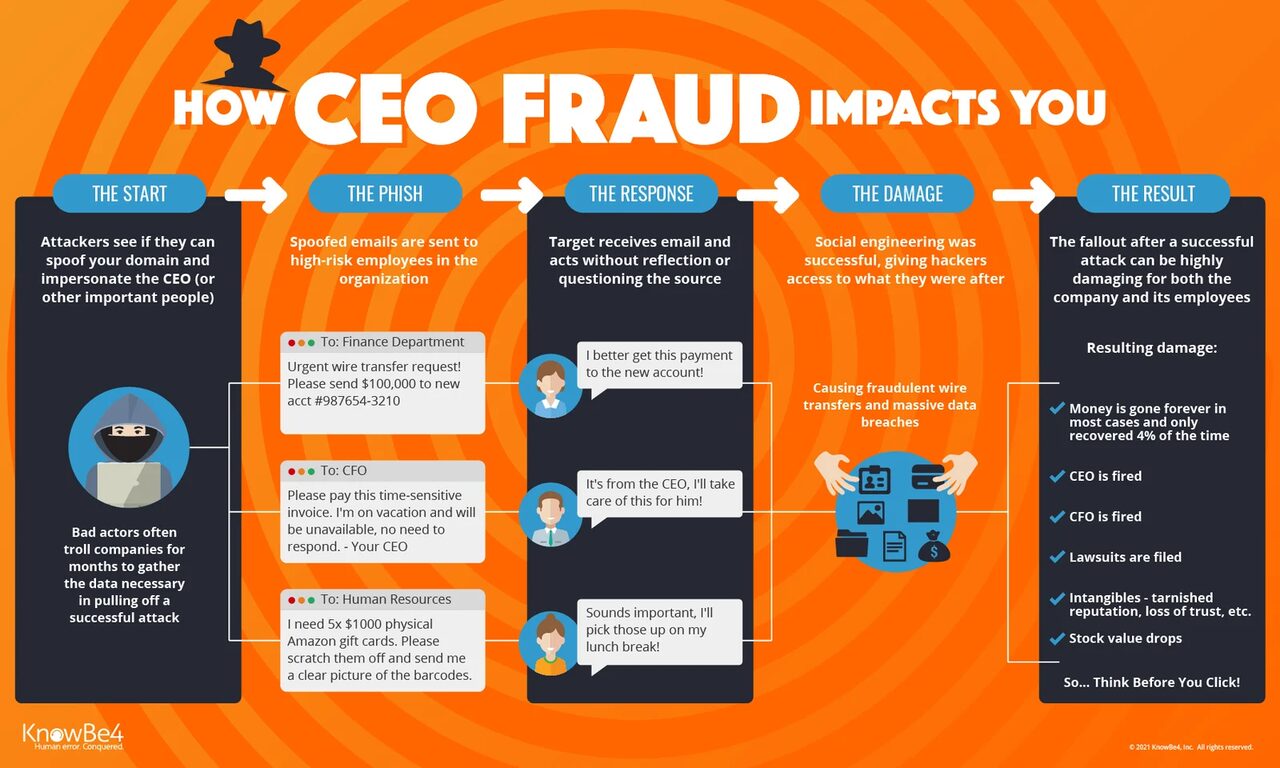
CEO緊急電郵要求轉賬,可能是商務電郵騙案(BEC)!騙徒冒充CEO、CFO或供應商,利用職位權威、緊急及保密話術,誘騙員工轉賬、更改收款戶口或泄露敏感資料。本文拆解CEO欺詐常見手法,並分享企業防範策略,包括KnowBe4式安全意識培訓、模擬測試、一鍵舉報、付款獨立覈驗及雙人審批,助企業堵截騙案。
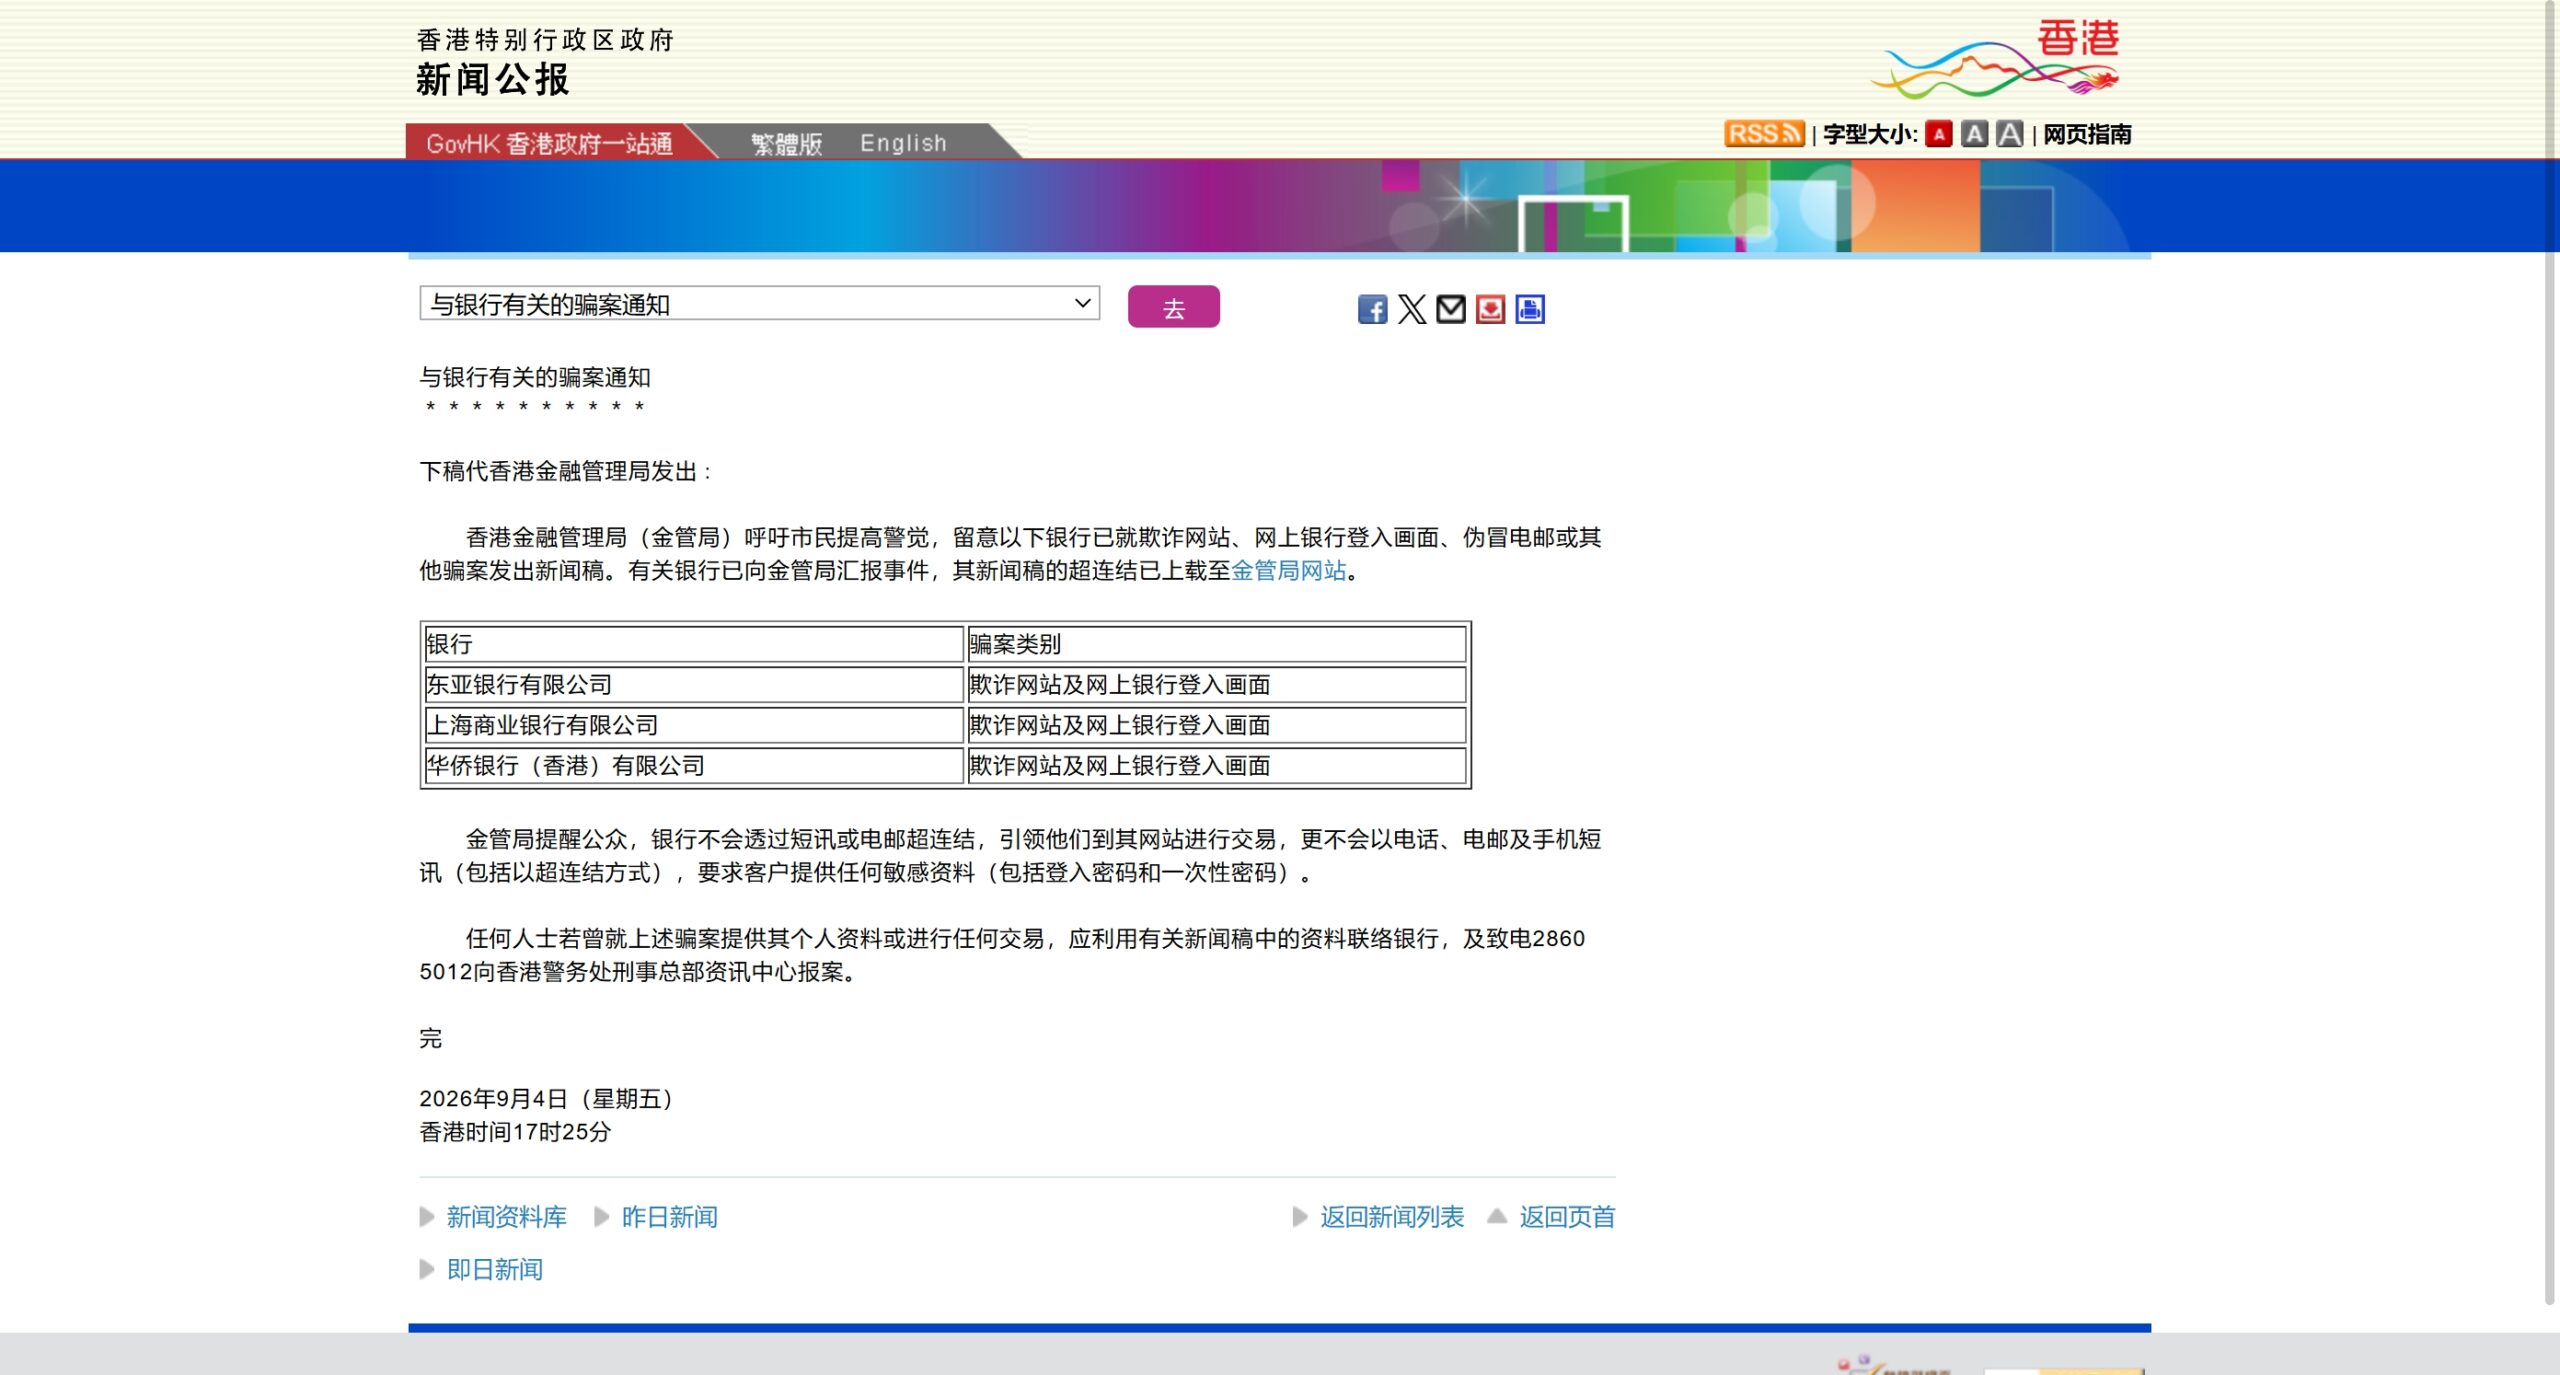
香港金管局「小心騙徒!」防騙清單持續更新,揭露騙徒冒認銀行、偽冒網站、電郵與 App,釣魚攻擊日趨工業化,香港主流銀行幾乎全被仿冒。單靠防火牆與郵件閘道器,難以攔截繞過技術檢查的社會工程學攻擊;真正被利用的是人的緊迫感與信任。KnowBe4 式網絡安全意識培訓以「評估、培訓、演練、反饋」閉環,透過模擬釣魚、微學習、即時輔導及量化報告,持續提升員工警覺,把員工由最薄弱環節變成第一道防線。