

【虹科方案】Arango Contextus:從文檔檢索走向 GraphRAG 企業 AI 上下文發現
探討 Arango Contextus 如何結合圖神經網絡 (GNN) 與 LLM,帶領企業 AI 從傳統 RAG 文檔檢索走向 GraphRAG 上下文發現,主動洞察隱藏的業務風險與跨系統關係。
探討 Arango Contextus 如何結合圖神經網絡 (GNN) 與 LLM,帶領企業 AI 從傳統 RAG 文檔檢索走向 GraphRAG 上下文發現,主動洞察隱藏的業務風險與跨系統關係。
面對網絡安全人因風險,企業如何有效防範數據洩漏?本文深入解析最新執法案例,涵蓋公開程式碼倉庫、數據 API 介面漏洞與離職惡意程式。結合虹科 KnowBe4 模擬釣魚、AIDA 實時輔導及合規要求,助香港企業打造技術、制度與人員協同的強效防禦體系。
企業級 AI 落地失敗?問題不在 LLM 模型!虹科剖析「企業 AI 上下文缺口」(Context Gap)對 Copilot 與 Agentic 工作流的致命影響,介紹 Redis Iris 實時上下文層架構,幫助香港及東南亞 B2B 企業打造高回報 AI 系統。

深度剖析企業如何從單次 LLM API 呼叫跨越至自主 Agentic 系統。本文整理零售、金融等六大行業的 AI Agent 生產環境部署實例,並解構高併發、跨互動記憶(Memory Infrastructure)與分散式狀態持久化等底層基礎設施邏輯。

深度剖析企業如何從單次 LLM API 呼叫跨越至自主 Agentic 系統。本文整理零售、金融等六大行業的 AI Agent 生產環境部署實例,並解構高併發、跨互動記憶(Memory Infrastructure)與分散式狀態持久化等底層基礎設施邏輯。
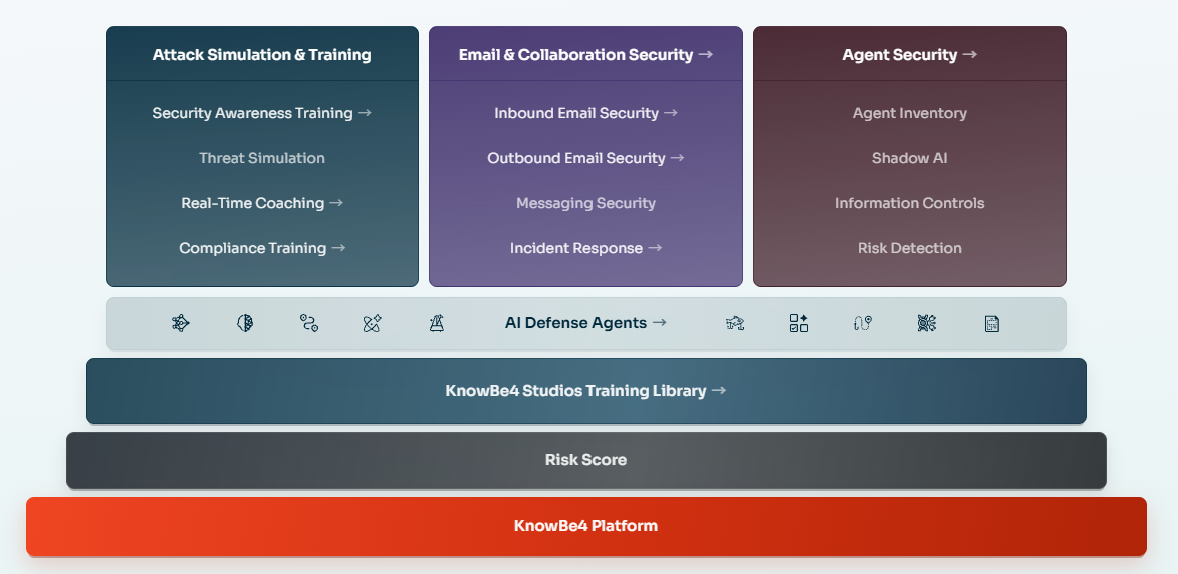
生成式 AI 釣魚攻擊激增,單靠技術防線難阻社交工程。深入解析 HKCERT 最新數據、PDPO、HKMA CFI 2.0 及 SFC 監管合規要點,透過 KnowBe4 建立持續的人因風險管理迴圈與自動化演練。
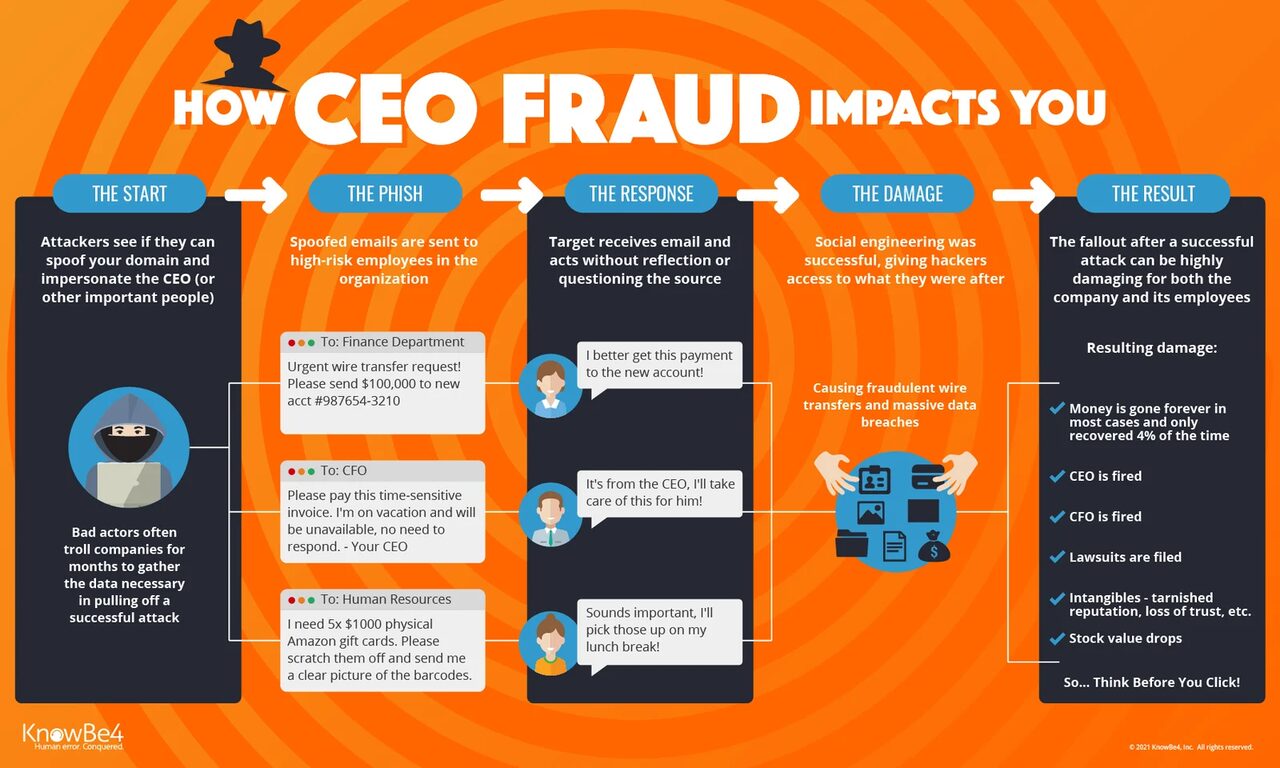
CEO緊急電郵要求轉賬,可能是商務電郵騙案(BEC)!騙徒冒充CEO、CFO或供應商,利用職位權威、緊急及保密話術,誘騙員工轉賬、更改收款戶口或泄露敏感資料。本文拆解CEO欺詐常見手法,並分享企業防範策略,包括KnowBe4式安全意識培訓、模擬測試、一鍵舉報、付款獨立覈驗及雙人審批,助企業堵截騙案。
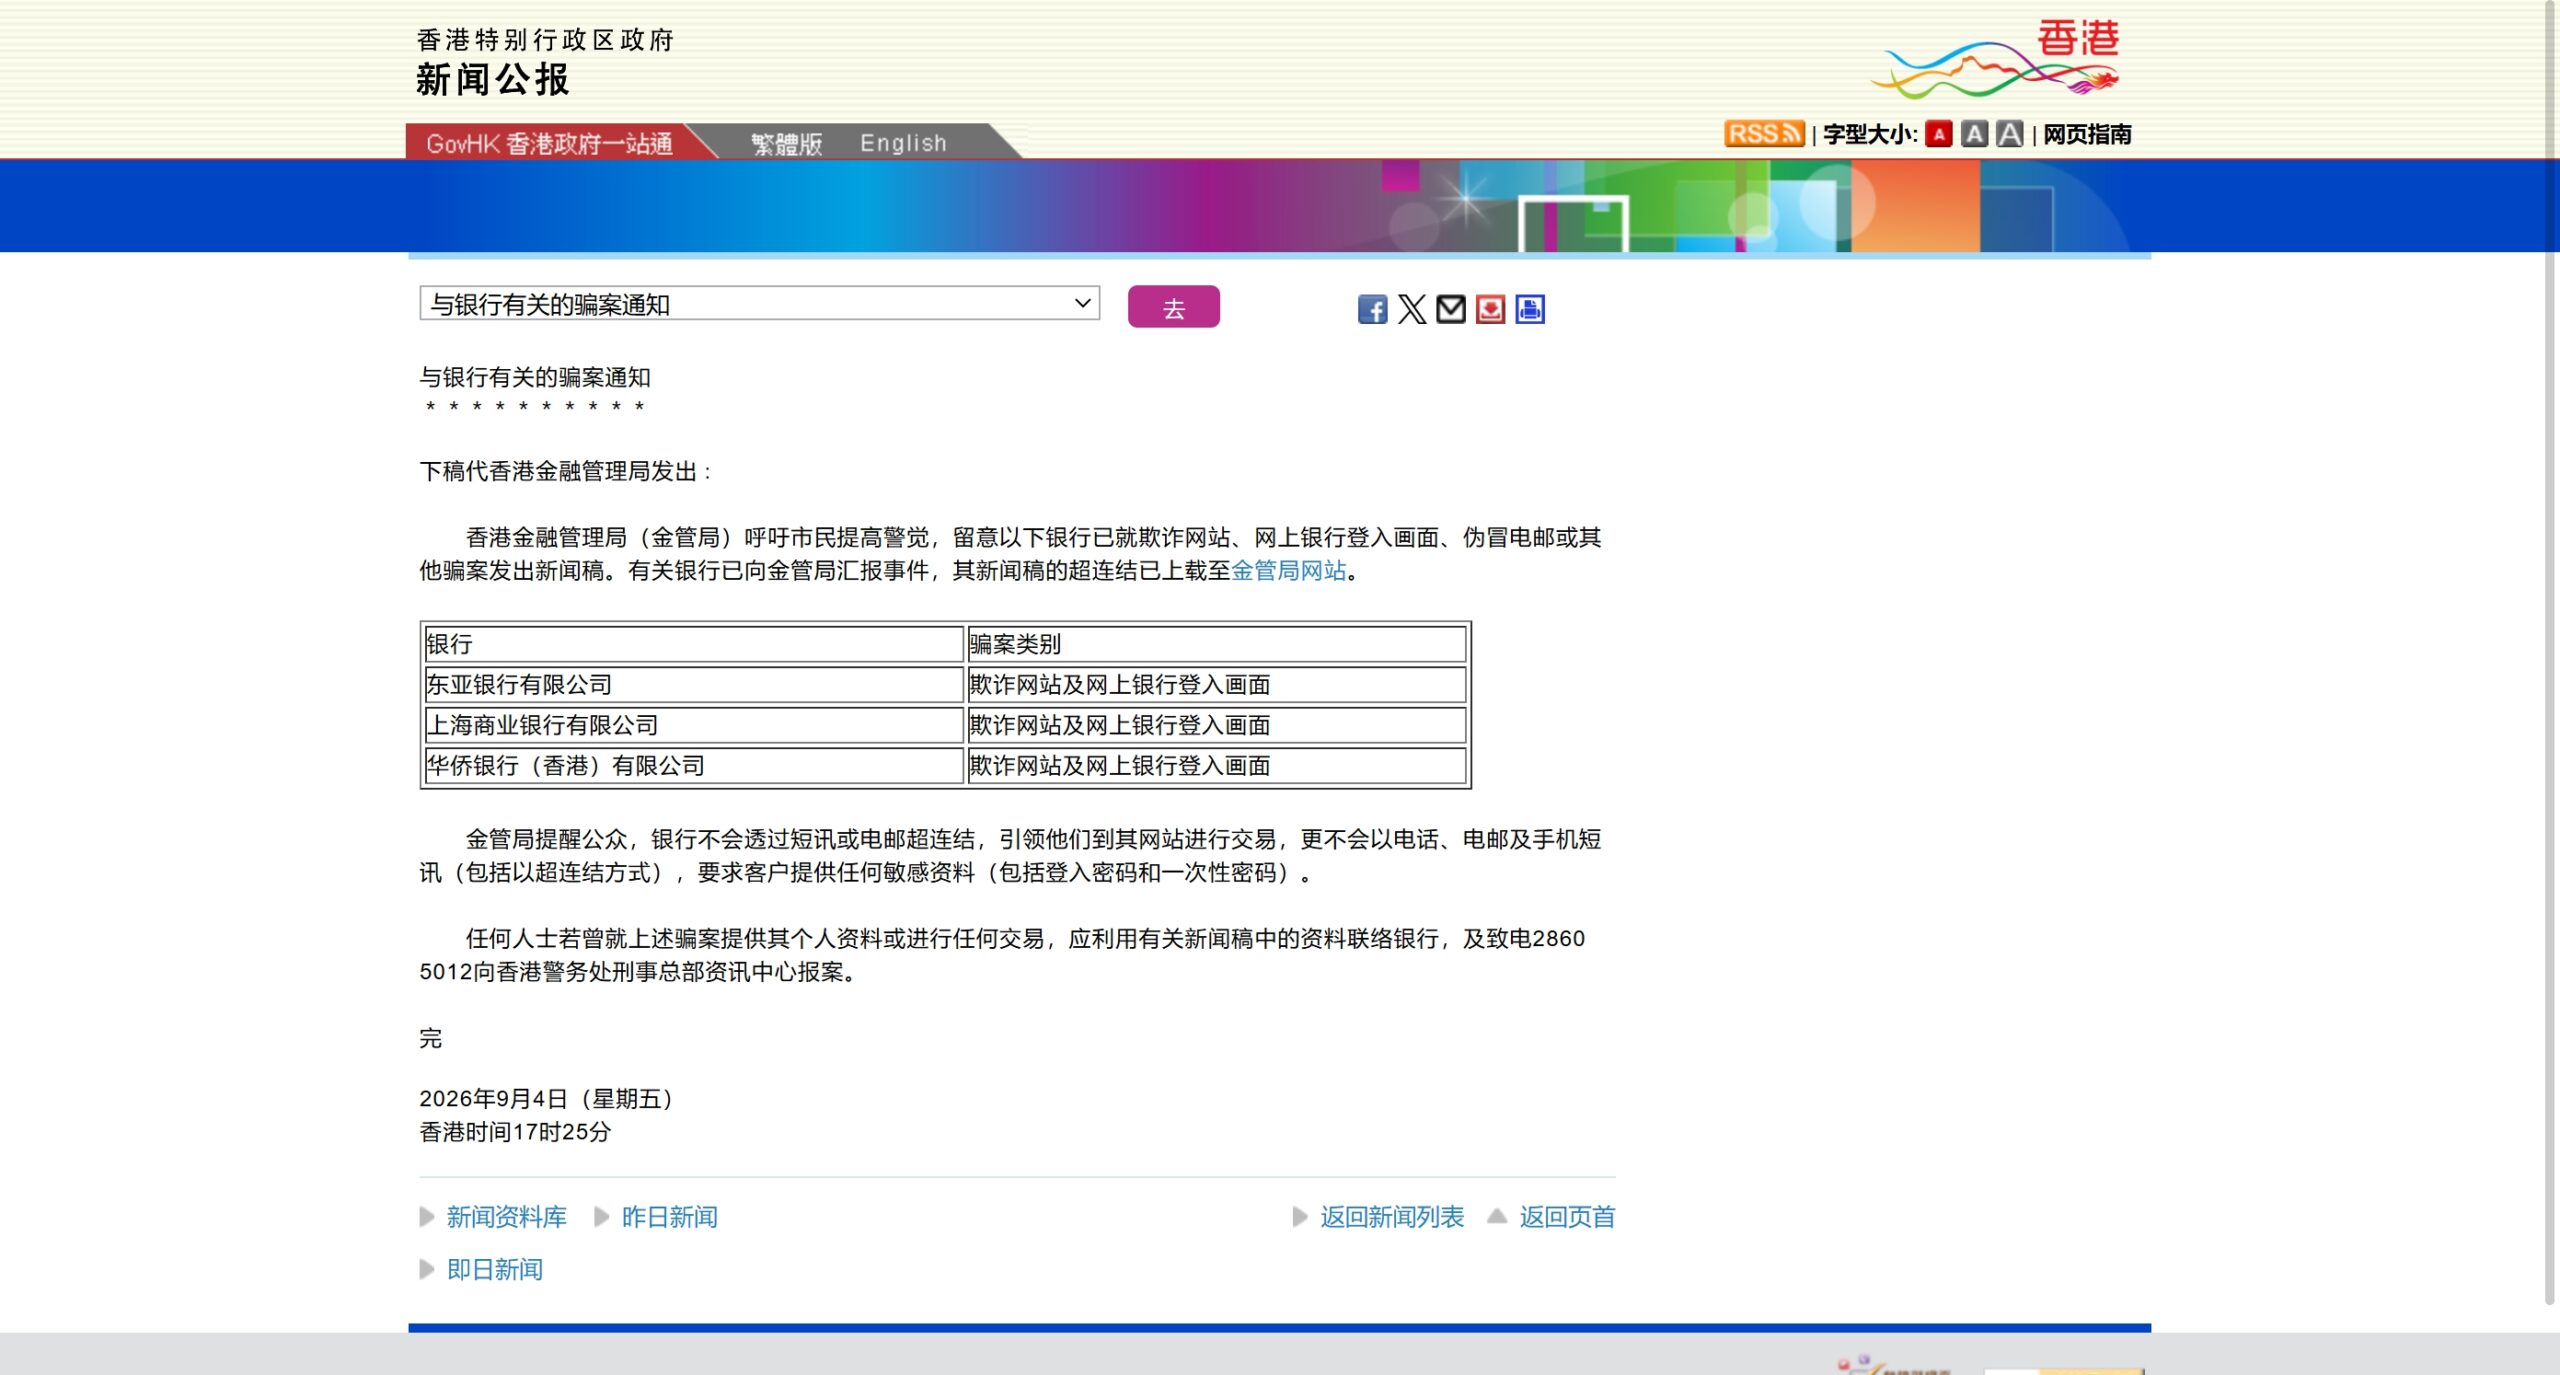
香港金管局「小心騙徒!」防騙清單持續更新,揭露騙徒冒認銀行、偽冒網站、電郵與 App,釣魚攻擊日趨工業化,香港主流銀行幾乎全被仿冒。單靠防火牆與郵件閘道器,難以攔截繞過技術檢查的社會工程學攻擊;真正被利用的是人的緊迫感與信任。KnowBe4 式網絡安全意識培訓以「評估、培訓、演練、反饋」閉環,透過模擬釣魚、微學習、即時輔導及量化報告,持續提升員工警覺,把員工由最薄弱環節變成第一道防線。

黑客瞄準醫療機構!IBM報告指醫療數據洩漏成本高達742萬美元。本白皮書剖析遙距醫療、AI智能體提示詞注入風險及 KnowBe4 網絡安全培訓,助香港醫療機構築牢安全防線。
香港金融機構(銀行、證券、保險)網絡安全培訓方案。針對金管局 (HKMA) 及證監會 (SFC) 合規要求,防範商業電郵詐騙 (BEC)、OTP 釣魚及 Deepfake 深偽攻擊。透過 KnowBe4 自動化模擬演練,建立具備完整審計軌跡 (Audit Trail) 的人因風險管理機制。